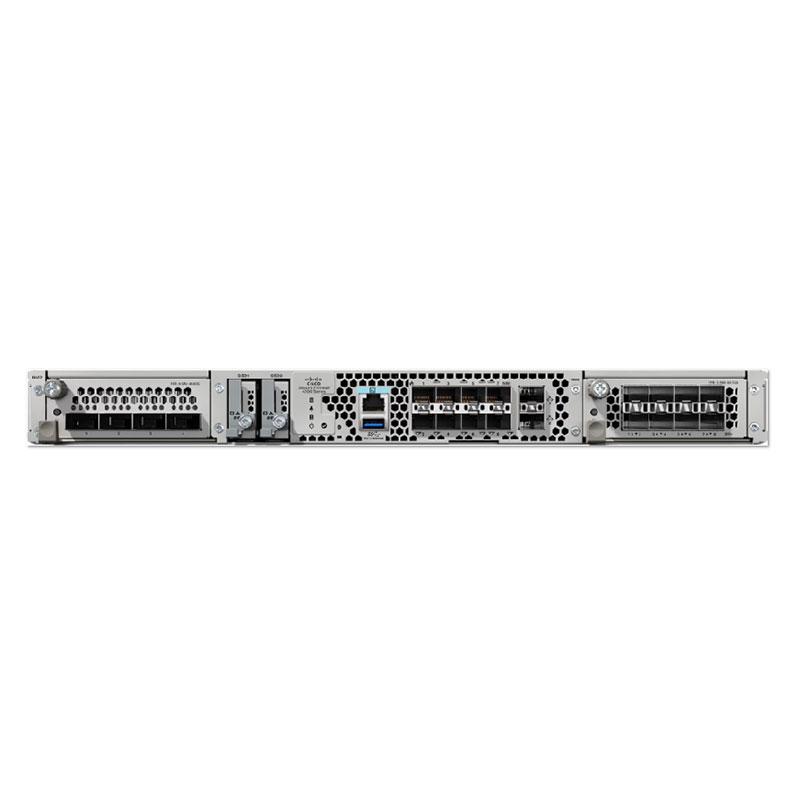
Устройство Cisco Security Firewall 4215 NGFW
Устройство Cisco Security Firewall 4215 NGFW – это мощное решение для безопасности сети, предназначенное для малого и среднего бизнеса, а также для отделов в крупных организациях. Он сочетает в себе функции традиционного межсетевого экрана с продвинутыми возможностями защиты от современных угроз. Попробуем разобраться, что делает этот firewall таким востребованным и какие преимущества он предлагает.
Основные Характеристики и Функциональность
Прежде всего, стоит отметить производительность Cisco Security Firewall 4215 NGFW. Он способен обрабатывать значительные объемы трафика без заметного снижения скорости работы сети. Это достигается за счет использования специализированной аппаратной платформы и оптимизированного программного обеспечения. Вот некоторые ключевые характеристики:
- Пропускная способность: До 40 Гбит/с. (Источник: [https://www.qubeorbis.ru/cisco-security-firewall-4215-ngfw/](https://www.qubeorbis.ru/cisco-security-firewall-4215-ngfw/))
- Поддержка VPN: IPsec, SSL VPN. Отличный вариант для организации безопасного удаленного доступа к корпоративным ресурсам.
- Аппаратное ускорение: Для обработки трафика и выполнения правил безопасности.
- Расширяемость: Поддержка модулей для добавления дополнительных функций, таких как антивирус, IPS и т.д.
Но самое интересное – это функциональность. NGFW (Next-Generation Firewall) означает, что это не просто межсетевой экран, а комплексное решение для защиты сети на разных уровнях. В частности, Cisco Security Firewall 4215 NGFW предлагает:
Интегрированная защита от вторжений (IPS)
IPS отслеживает трафик на предмет известных атак и пытается их блокировать. Это намного эффективнее, чем простое фильтрование по портам и IP-адресам. Например, он может обнаруживать попытки SQL-инъекций или межсайтового скриптинга (XSS). Важно отметить, что правила IPS можно настраивать, чтобы не блокировать легитимный трафик.
Антивирусная защита
Встроенный антивирус сканирует трафик на предмет вредоносного ПО, включая вирусы, трояны и руткиты. Он использует актуальные базы сигнатур, которые регулярно обновляются. Это особенно важно в современном мире, где киберугрозы постоянно эволюционируют.
Контроль приложений
Cisco Security Firewall 4215 NGFW позволяет контролировать, какие приложения могут использоваться в сети. Например, можно запретить использование определенных мессенджеров или файлообменников, чтобы повысить безопасность и производительность. Это очень полезно для компаний, где сотрудники работают с конфиденциальной информацией.
Web Filtering (Фильтрация веб-контента)
Ограничивает доступ к нежелательным веб-сайтам, таким как сайты с порнографией, азартными играми или вредоносным контентом. Это помогает предотвратить заражение вирусами и утечку конфиденциальной информации. Настроить фильтрацию можно по категориям сайтов.
Использование Cisco Security Firewall 4215 NGFW позволяет не только блокировать известные угрозы, но и обнаруживать новые, используя поведенческий анализ и машинное обучение. Это дает дополнительный уровень защиты от сложных атак.
Сценарии Использования
Где лучше всего использовать Cisco Security Firewall 4215 NGFW? Вот несколько примеров:
- Малый и средний бизнес: Защита от киберугроз, защита удаленных сотрудников, контроль доступа к корпоративным ресурсам. Удобный и доступный вариант для компаний с ограниченным бюджетом.
- Отделы в крупных организациях: Защита отдельных подразделений, таких как отдел финансов или отдел разработки.
- Образовательные учреждения: Фильтрация веб-контента, защита от вредоносного ПО, контроль использования сети учащимися.
- Розничная торговля: Защита POS-терминалов, предотвращение кражи данных клиентов.
Представьте себе небольшую компанию, занимающуюся разработкой программного обеспечения. Их сотрудники часто работают удаленно, и они нуждаются в безопасном доступе к внутренним ресурсам. Cisco Security Firewall 4215 NGFW может обеспечить безопасный VPN-доступ для удаленных сотрудников, а также защитить их компьютеры от вредоносного ПО и других угроз. Это значительно снижает риск утечки данных и повреждения системы.
Простота Настройки и Управления
Несмотря на свою мощь, Cisco Security Firewall 4215 NGFW относительно прост в настройке и управлении. Используется удобный веб-интерфейс, который позволяет быстро настраивать правила безопасности, контролировать трафик и отслеживать события. Также можно использовать CLI (Command Line Interface) для более продвинутых настроек. Интеграция с централизованными системами управления (например, Cisco Prime Infrastructure) упрощает управление несколькими firewall'ами в одной сети.
Дополнительные Возможности и Интеграции
Cisco Security Firewall 4215 NGFW хорошо интегрируется с другими продуктами Cisco и сторонних поставщиков. Например, его можно интегрировать с системами SIEM (Security Information and Event Management) для централизованного сбора и анализа событий безопасности. Также он поддерживает различные протоколы и стандарты безопасности, такие как TLS/SSL, IPsec, и т.д.
Важные Замечания и Особенности
Стоит обратить внимание на необходимость регулярного обновления программного обеспечения и баз сигнатур. Это очень важно для поддержания актуальной защиты от новых угроз. Кроме того, правильная настройка правил безопасности – это ключ к эффективной защите сети. Слишком строгие правила могут блокировать легитимный трафик, а слишком мягкие правила могут не обеспечить достаточную защиту. Важно найти оптимальный баланс.
Один из нюансов - если у вас сложная сетевая инфраструктура, может потребоваться время на изучение всех возможностей Cisco Security Firewall 4215 NGFW и настройку правил безопасности. Но результаты того стоят.
Соответствующая продукция
Соответствующая продукция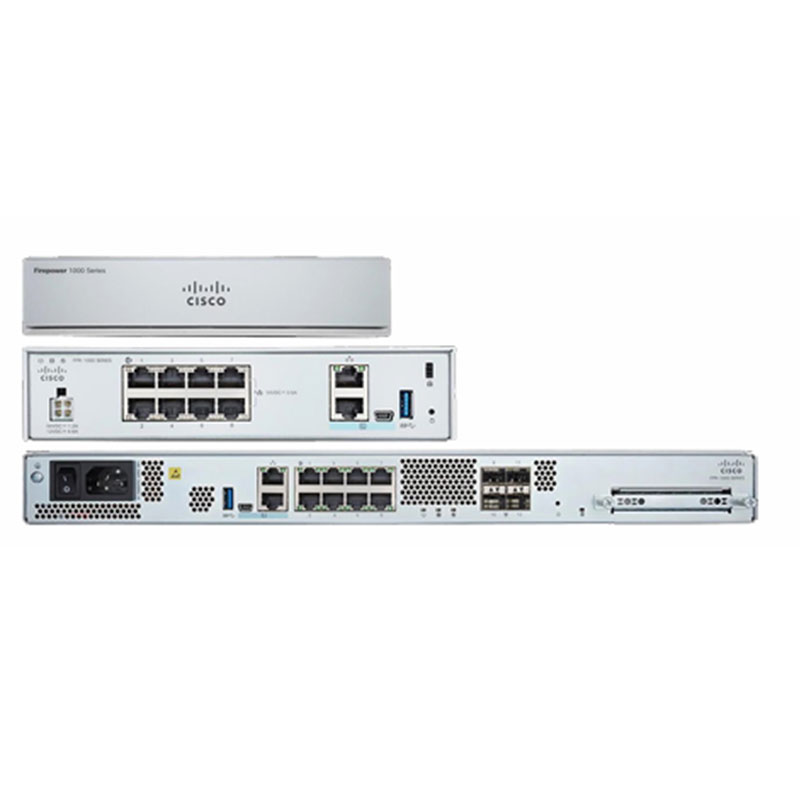
Самые продаваемые продукты
Самые продаваемые продукты-
 AF-1000-FH1600B
-
 Cisco Secure Firewall 4200 серия
-
 C1000-24FP-4G-L
-
 EX4400-24P
-
 CBS350-24P-4G
-
 Универсальный маршрутизатор MX204 (операторского класса)
-
 C9300X-48HX-E
-
 C921-4P
-
 Внутренняя беспроводная точка доступа RG-AP700-A открытого монтажа
-
 SecPath F1000-AI
-
 RG-EG210G-E Стойкий 10-портовый полностью гигабитный маршрутизатор
-
 EX2300-48T-TAA
Связанный поиск
Связанный поиск- Купить интернет-подключение роутера
- Juniper QFX5120-48T-AFO коммутатор
- Купить межсетевые экраны серии H3C F5000-AI
- Цена межсетевых экранов Huasan F5000-AI-25/35/55
- Оптовая продажа коммутаторов Juniper EX3400-48T-TAA
- Оптовая продажа 24-портовых коммутаторов Cisco Catalyst 9300L
- Оптовый прокси-сервер
- Дешевые Deepcom AF-1000 NGFW Appliance
- Цена на серверы 2488 V5
- Wi-Fi маршрутизаторы Huawei в Китае

