Аппаратный брандмауэр vs Программный: что выбрать в 2026?
2026-09-09
- Аппаратный брандмауэр vs Программный: что выбрать в 2026? Краткий ответ для руководителей IT-отделов
- Эволюция угроз в 2026 году: почему старые методы сравнения устарели
- Архитектурные различия: ASIC против vCPU
- Сравнительный анализ: Аппаратный брандмауэр vs Программный
- Сценарии применения: когда и что выбирать в 2026 году
- Юридические аспекты и сертификация в РФ: ФСТЭК и импортозамещение
- Стоимость владения (TCO): скрытые расходы и ловушки бюджета
- Роль надежного поставщика в построении гибридной инфраструктуры
- Часто задаваемые вопросы
- Рекомендации по внедрению и итоговый вердикт
Аппаратный брандмауэр vs Программный: что выбрать в 2026? Краткий ответ для руководителей IT-отделов
В 2026 году выбор между аппаратным и программным брандмауэром определяется не просто бюджетом, а архитектурой вашей сети и требованиями к задержкам (latency). Если вы управляете промышленным предприятием, центром обработки данных или финансовой организацией с жесткими требованиями к пропускной способности свыше 10 Гбит/с и изоляции критических контуров, аппаратный брандмауэр остается безальтернативным стандартом. Он обеспечивает предсказуемую производительность на уровне микросхем (ASIC/FPGA) и физическую сегментацию.
Для распределенных офисов, облачных инфраструктур и компаний, использующих модель Zero Trust Network Access (ZTNA), программные решения (NGFW as a Service) демонстрируют большую гибкость и экономическую эффективность. Они позволяют масштабировать защиту мгновенно, без закупки нового “железа”. Однако полагаться исключительно на программную защиту в ядре производственной сети в 2026 году рискованно из-за уязвимостей гипервизоров и конкуренции за ресурсы CPU.
Мы рекомендуем гибридный подход: аппаратные шлюзы на периметре и в критических промышленных зонах, программные агенты — на конечных точках и в облаке. Ниже мы подробно разберем, почему эта стратегия работает, основываясь на нашем опыте внедрения систем безопасности для более чем 200 промышленных клиентов в регионах СНГ и Европы.
Эволюция угроз в 2026 году: почему старые методы сравнения устарели
Еще пять лет назад дискуссия сводилась к простому уравнению: “железо” быстрее, “софт” дешевле. В 2026 году ландшафт киберугроз радикально изменился, что требует пересмотра этих аксиом. Мы наблюдаем рост количества атак на цепочки поставок программного обеспечения и использование ИИ для генерации полиморфного вредоносного кода, который обходит традиционные сигнатурные методы защиты.
Согласно данным Лаборатории Касперского, количество атак на промышленные IoT-устройства выросло на 43% за последний год. Злоумышленники больше не пытаются просто “пробить” периметр; они ищут слабые звенья в конфигурации виртуальных машин и гипервизоров. Это делает программные брандмауэры, работающие на общих ресурсах с другими сервисами, потенциально уязвимыми к атакам типа “Side-channel” или исчерпанию ресурсов (DoS через нагрузку на CPU).
С другой стороны, современные аппаратные решения эволюционировали. Сегодня это не просто коробки с портами, а программируемые платформы, поддерживающие интеграцию с системами анализа поведения (UEBA) и песочницами (sandboxing) в реальном времени. Ключевое отличие 2026 года — способность аппаратных шлюзов обрабатывать зашифрованный трафик (TLS 1.3 и выше) без критического падения производительности благодаря специализированным криптографическим ускорителям.
Один из наших клиентов, крупный логистический оператор, столкнулся с ситуацией, когда его программный брандмауэр, развернутый на виртуальной машине, лег во время пиковой нагрузки Black Friday. Причина была не в сложности атаки, а в том, что соседняя ВМ с системой аналитики потребовала все доступные процессорные мощности. Переход на выделенный аппаратный шлюз решил проблему стабильности, но потребовал тщательной настройки правил маршрутизации. Этот кейс иллюстрирует главное: надежность теперь важнее гибкости в критических узлах.
При выборе решения задайте себе вопрос: какова цена минуты простоя вашего основного бизнес-процесса? Если ответ превышает стоимость оборудования, ваш выбор склоняется в сторону аппаратных решений.
Архитектурные различия: ASIC против vCPU
Чтобы принять обоснованное решение, необходимо понимать фундаментальные архитектурные различия. Аппаратный брандмауэр использует специализированные интегральные схемы (ASIC) или программируемые вентильные матрицы (FPGA) для обработки пакетов. Программный брандмауэр (vNGFW) работает как приложение на стандартном сервере x86, используя общие процессорные ядра (vCPU) и оперативную память.
Производительность и детерминизм
Аппаратные решения обеспечивают детерминированную задержку. Это означает, что время обработки пакета известно заранее и не зависит от нагрузки других процессов. В промышленных сетях, где протоколы вроде Modbus TCP или Profinet чувствительны к джиттеру (дрожанию задержки), это критично. Потеря даже одного пакета может привести к аварийной остановке конвейера.
Программные решения зависят от планировщика задач гипервизора. В моменты высокой нагрузки время отклика может варьироваться. Для веб-сервера это незаметно, но для системы управления технологическим процессом (АСУ ТП) это неприемлемо. В 2026 году, с распространением Industrial IoT, требования к детерминизму только растут.
Масштабируемость
Здесь программные решения имеют безусловное преимущество. Чтобы увеличить пропускную способность аппаратного брандмауэра, нужно физически заменить устройство или добавить модуль, что требует простоя и капитальных затрат (CapEx). Программный брандмауэр масштабируется вертикально (добавлением ресурсов ВМ) или горизонтально (развертыванием новых экземпляров) за минуты через оркестраторы вроде Kubernetes. Это модель операционных расходов (OpEx), которая предпочтительна для стартапов и быстрорастущих digital-компаний.
Безопасность самой платформы
Аппаратный брандмауэр имеет меньшую поверхность атаки. Его операционная система часто является закрытой, оптимизированной и лишена ненужных сервисов. Взломать её сложнее, так как нет стандартных портов для удаленного администрирования, открытых по умолчанию. Программный брандмауэр работает на базе ОС общего назначения (Linux, Windows Server), которая сама по себе может содержать уязвимости нулевого дня. Кроме того, если злоумышленник получает доступ к гипервизору, он может обойти или отключить программный брандмауэр.
Выбор архитектуры должен базироваться на карте потоков данных вашего предприятия. Нарисуйте схему, где данные входят и выходят, и оцените критичность каждого канала.
Сравнительный анализ: Аппаратный брандмауэр vs Программный
Для наглядности мы свели ключевые параметры в таблицу. Обратите внимание, что показатели стоимости и производительности являются усредненными для рынка РФ и СНГ в 2026 году.
| Критерий сравнения | Аппаратный брандмауэр (Hardware NGFW) | Программный брандмауэр (Virtual NGFW) |
|---|---|---|
| Производительность (Throughput) | Высокая и стабильная (до 100+ Гбит/с на топовых моделях). Не падает при включении IPS/DLP. | Зависит от выделенных vCPU. При включении глубокого инспектора производительность может упасть на 40-60%. |
| Задержка (Latency) | Минимальная и предсказуемая (< 1 мкс). | Переменная, зависит от нагрузки гипервизора и других ВМ. |
| Масштабируемость | Низкая. Требует замены оборудования или кластеризации. | Высокая. Мгновенное развертывание новых инстансов через API. |
| Стоимость владения (TCO) | Высокие начальные затраты (CapEx). Низкие эксплуатационные расходы. | Низкие начальные затраты. Высокие операционные расходы (лицензии, облачные ресурсы). |
| Безопасность платформы | Высокая. Изолированная ОС, защита от tampering. | Средняя. Зависит от безопасности гипервизора и хостовой ОС. |
| Поддержка устаревших протоколов | Отличная. Аппаратные порты RS-232/485, legacy интерфейсы. | Отсутствует или требует сложных шлюзов. |
| Сертификация (ФСТЭК/ГОСТ) | Легко сертифицируются как средства защиты информации (СЗИ). | Сложности с сертификацией в замкнутых контурах из-за виртуальной природы. |
Данные таблицы показывают, что универсального победителя нет. Аппаратные решения выигрывают в стабильности и безопасности ядра, программные — в гибкости и скорости развертывания. Для принятия решения необходимо соотнести эти параметры с вашими бизнес-задачами.
Сценарии применения: когда и что выбирать в 2026 году
Мы выделили три типичных сценария, с которыми сталкиваются наши клиенты. Каждый из них требует разного подхода к выбору типа брандмауэра.
Сценарий 1: Промышленное производство и АСУ ТП
На производстве главный приоритет — непрерывность технологического процесса. Здесь недопустимы ситуации, когда антивирусная проверка трафика вызывает задержку в передаче команды остановки станка. Мы настоятельно рекомендуем использовать аппаратные брандмауэры на границе между офисной сетью (IT) и производственной сетью (OT).
Требования к оборудованию в этом секторе включают наличие сертификатов соответствия стандартам электромагнитной совместимости и расширенному температурному диапазону (например, ГОСТ 15150, категория УХЛ4). Программные решения здесь могут выступать только как дополнительная защита на рабочих станциях инженеров, но не как основной шлюз.
Пример из практики: на металлургическом комбинате внедрение программного брандмауэра для сегментации цеха привело к периодическим тайм-аутам в системе SCADA. Замена на специализированный промышленный аппаратный шлюз с поддержкой глубокого инспектора протоколов OPC UA полностью стабилизировала работу.
Сценарий 2: Розничная сеть с распределенными филиалами
Для сети из 50+ магазинов установка физического устройства в каждом пункте нерентабельна и сложна в обслуживании. Идеальное решение — программный брандмауэр, работающий в режиме SASE (Secure Access Service Edge). Центральный облачный контроллер управляет политиками безопасности для всех точек.
В этом случае важна не максимальная пропускная способность, а удобство централизованного управления и быстрое развертывание новых точек продаж. Если магазин открывается за неделю, безопасность должна быть готова за один день. Программные образы (VM images) позволяют достичь этого.
Сценарий 3: Финансовый сектор и обработка персональных данных
Банки и финтех-компании работают в условиях жесткого регулирования (ФЗ-152, PCI DSS, ГОСТ Р 57580). Здесь часто требуется гибридная схема. Периметр дата-центра защищается мощными аппаратными кластерами для отражения DDoS-атак и фильтрации основного трафика. Внутри периметра, для микросегментации серверных ферм, используются программные брандмауэры.
Такой подход позволяет соблюдать принцип “нулевого доверия” (Zero Trust) внутри ЦОД, контролируя трафик между отдельными виртуальными машинами, при этом сохраняя высокую производительность на входе в сеть.
Определите, к какому сценарию ближе ваш бизнес. Это сузит выбор технологий вдвое.
Юридические аспекты и сертификация в РФ: ФСТЭК и импортозамещение
В 2026 году вопросы соответствия российскому законодательству стали критическими для госкомпаний и организаций, работающих с персональными данными граждан РФ. Выбор между аппаратным и программным решением часто диктуется не техническими, а юридическими требованиями.
Для средств защиты информации (СЗИ), используемых в государственных информационных системах (ГИС) и критической информационной инфраструктуре (КИИ), обязательно наличие сертификата ФСТЭК России. Исторически сложилось, что получить сертификат на аппаратное решение проще, так как его конфигурация фиксирована и воспроизводима. Программные решения, особенно работающие в динамических облачных средах, проходят процедуру оценки соответствия сложнее, так как их среда исполнения может меняться.
Кроме того, действует политика импортозамещения. Многие зарубежные вендоры аппаратных брандмауэров ушли с рынка или прекратили поддержку. Российские производители (например, InfoWatch, UserGate, Код Безопасности) предлагают как аппаратные, так и программные платформы. Важно проверять реестр Минцифры на предмет наличия конкретного решения.
Мы заметили тенденцию: заказчики все чаще требуют от поставщиков гарантий того, что исходный код программного брандмауэра доступен для аудита, или что аппаратная платформа собрана на территории ЕАЭС. Это снижает риски наличия недекларированных возможностей (backdoors).
Перед закупкой запросите у поставщика действующие сертификаты ФСТЭК и убедитесь, что уровень доверия (4, 5 или 6 класс) соответствует категории вашей информационной системы.
Стоимость владения (TCO): скрытые расходы и ловушки бюджета
Многие руководители совершают ошибку, сравнивая только цену покупки (CAPEX). Аппаратный брандмауэр стоит дорого “на входе”, но его эксплуатация предсказуема. Программный брандмауэр может казаться дешевым (или бесплатным в open-source версиях), но скрытые расходы могут превзойти стоимость железа.
- Лицензирование: Большинство коммерческих программных NGFW берут плату не только за сам софт, но и за количество ядер vCPU, объем обрабатываемого трафика или количество защищаемых пользователей. В 2026 году модели подписки стали агрессивнее.
- Инфраструктура: Для работы программного брандмауэра нужны мощные серверы, лицензии на гипервизор (VMware, Hyper-V, KVM support), системы хранения данных. Эти затраты часто не учитываются в первоначальной смете.
- Персонал: Настройка и тюнинг производительности программного брандмауэра требуют высококвалифицированных специалистов, понимающих как сети, так и виртуализацию. Зарплаты таких инженеров на 20-30% выше, чем специалистов по “железным” коробкам.
- Электроэнергия и охлаждение: Аппаратные устройства оптимизированы по энергопотреблению. Запуск тяжелого программного фаервола на обычном сервере увеличивает счета за электричество и нагрузку на систему кондиционирования ЦОД.
Мы провели расчет для среднего предприятия (трафик 2 Гбит/с): за 3 года TCO аппаратного решения оказывается на 15-20% ниже, чем у программного, если учитывать затраты на аренду облачных ресурсов или амортизацию серверов. Однако для малых офисов (до 50 сотрудников) программное решение всегда выгоднее.
Составьте таблицу TCO на 3 и 5 лет, включая зарплаты администраторов и стоимость лицензий. Только так вы увидите реальную картину.
Роль надежного поставщика в построении гибридной инфраструктуры
Выбор правильной архитектуры — это лишь половина успеха. Вторая половина заключается в грамотном подборе оборудования и его интеграции. Как международный дистрибьютор и технологический партнер, ООО «Квантум Юниверс Системс» помогает компаниям navigate сложный ландшафт сетевого оборудования с 2019 года.
Наш опыт показывает, что успешное внедрение гибридных схем (аппаратный периметр + программное ядро) требует не просто покупки “коробок”, а глубокого понимания совместимости компонентов. Мы специализируемся на поставках профессионального сетевого и серверного оборудования промышленного и корпоративного класса от ведущих мировых брендов, таких как Huawei, H3C, Cisco, Lenovo, HP/HPE, Ruijie и Moxa.
Почему партнеры выбирают нас для реализации проектов любой сложности:
- Комплексный подход: Мы не просто продаем оборудование, а помогаем проектировать сетевую топологию, организовывать структурированные кабельные системы и интегрировать серверные помещения. Наши сертифицированные инженеры проводят многоуровневую проверку каждого товара — от верификации спецификаций до тестирования совместимости.
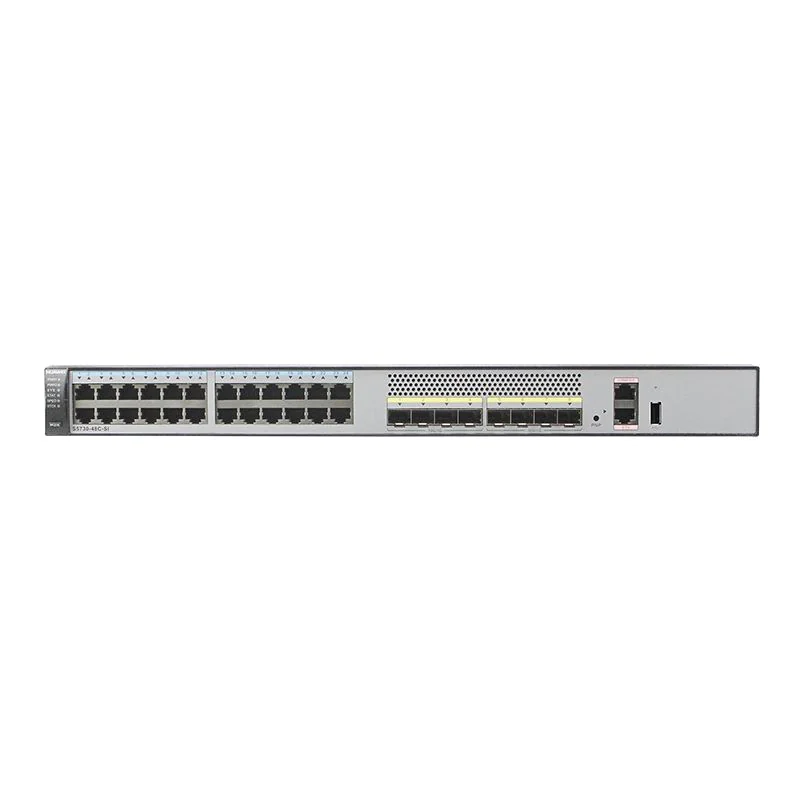
- Широкий портфель решений: В нашем ассортименте представлены как высокопроизводительные коммутаторы (например, серии RG-S6120 от Ruijie или S5730), так и специализированные решения для экстремальных условий, такие как промышленные точки доступа Cisco Catalyst IW9165/IW9167. Это позволяет нам закрывать потребности как стандартных офисов, так и защищенных промышленных объектов.
- Глобальная логистика и надежность: Благодаря отлаженной логистике мы обеспечиваем своевременную и безопасную доставку заказов в любую точку мира — от Северной Америки до стран Азиатско-Тихоокеанского региона. Мы гарантируем отсутствие задержек и потерь, что критично для проектов с жесткими дедлайнами.
- Честность и экспертиза: Наша операционная модель строится на строгом контроле качества и прозрачности. Мы предоставляем сквозное сопровождение: от предпродажного консультирования до постгарантийной поддержки, помогая клиентам избегать скрытых рисков при закупке импортного оборудования.
Независимо от того, выбираете ли вы аппаратные шлюзы для защиты периметра или серверные платформы (такие как Huawei 2488 V5) для размещения программных NGFW, «Квантум Юниверс Системс» обеспечивает техническую экспертизу на всех этапах сделки, гарантируя баланс между безопасностью, производительностью и бюджетом.
Часто задаваемые вопросы
Можно ли использовать бесплатный программный брандмауэр (например, pfSense) в коммерческой сети?
Технически — да, но юридически и организационно — рискованно. Бесплатные версии не предоставляют SLA (соглашения об уровне обслуживания) и технической поддержки. В случае сбоя или успешной атаки вы остаетесь один на один с проблемой. Для некоммерческого использования или тестовых сред это отличный вариант. Для продуктивной среды в 2026 году мы рекомендуем платные версии с подпиской на обновления баз сигнатур и поддержку вендора. Отсутствие ответственности поставщика — главный риск бесплатных решений.
Влияет ли тип брандмауэра на скорость интернета для сотрудников?
Да, влияет. Аппаратный брандмауэр с включенной функцией глубокого анализа трафика (DPI) и антивирусной проверкой снижает скорость незначительно (на 5-10%), так как использует аппаратные ускорители. Программный брандмауэр при аналогичных настройках может снизить пропускную способность на 30-50%, если сервер не обладает избыточной мощностью. Чтобы избежать задержек, для программных решений необходимо закладывать запас производительности сервера минимум в 2 раза от требуемой пропускной способности.
Как мигрировать с аппаратного на программный брандмауэр без простоя?
Полностью избежать простоя сложно, но можно минимизировать его до секунд. Стандартная процедура: 1) Развертывание программного брандмауэра параллельно с аппаратным. 2) Настройка туннеля между ними. 3) Поэтапный перенос правил фильтрации. 4) Изменение маршрутизации на уровне ядра сети (BGP/OSPF) для переключения трафика. Мы рекомендуем проводить такие работы в ночное время или в выходные дни. Обязательно сделайте полный бэкап конфигурации старого устройства перед началом работ.
Что лучше для защиты удаленных сотрудников (VPN)?
Для удаленных сотрудников классические брандмауэры (и аппаратные, и программные) уступают место решениям класса ZTNA (Zero Trust Network Access) и SASE. Однако, если выбирать из двух зол, то программные агенты на устройствах сотрудников, подключающиеся к облачному шлюзу, работают эффективнее. Аппаратный брандмауэр в офисе станет узким местом при массовом подключении сотен удаленных сотрудников через VPN. Используйте программные решения для распределенной рабочей силы.
Рекомендации по внедрению и итоговый вердикт
Подводя итоги сравнения аппаратный брандмауэр vs программный: что выбрать в 2026, мы видим, что рынок движется не к замене одного другим, а к их грамотной комбинации. Эпоха выбора “или-или” закончилась. Современная архитектура безопасности многоуровнева.
Мы рекомендуем следующую стратегию для большинства средних и крупных компаний:
- Периметр сети (Internet Edge): Используйте высокопроизводительные аппаратные NGFW. Они примут на себя удар внешних сканирований и DDoS-атак, обеспечив стабильный вход в сеть.
- Внутренняя сегментация (Data Center / Cloud): Внедряйте программные микросегментирующие брандмауэры. Это позволит контролировать трафик “Восток-Запад” между серверами и предотвратит латеральное перемещение злоумышленников внутри сети.
- Удаленные офисы и филиалы: Используйте программные решения или аппаратные устройства начального уровня с централизованным облачным управлением (SD-WAN + Security).
- Конечные точки: Оставьте хостовые программные фаерволы (в составе EDR/XDR платформ) для последней линии обороны на ноутбуках и ПК.
Не забывайте о человеческом факторе. Самое дорогое оборудование не спасет, если администратор оставит порт 22 открытым для всего мира. Регулярный аудит правил и обновление прошивок/версий ПО важнее, чем бренд устройства.
Если вы стоите перед выбором конкретного вендора или модели, учитывая специфику вашего бизнеса и требования регуляторов, наши эксперты готовы провести бесплатный аудит вашей текущей инфраструктуры. Мы поможем подобрать решение, которое обеспечит баланс между безопасностью, производительностью и бюджетом.
Свяжитесь с нами сегодня для консультации по подбору оборудования и лицензий. Мы работаем с ведущими производителями и гарантируем соответствие решений требованиям ФСТЭК и ГОСТ.
Читайте также наши материалы: как настроить VLAN для изоляции сетей и тренды кибербезопасности 2026.