Настройка маршрутизатора Cisco C921: пошаговая инструкция
2026-09-16
- Ключевые этапы инициализации Cisco C921 для промышленных сетей
- Подготовительный этап: Аппаратная проверка и подключение
- Базовая системная конфигурация и безопасность доступа
- Настройка сетевых интерфейсов и маршрутизации
- Интеграция в инфраструктуру и контроль качества
- Диагностика и устранение неполадок (Troubleshooting)
- Резервное копирование конфигурации и восстановление
- Заключение и следующие шаги
Ключевые этапы инициализации Cisco C921 для промышленных сетей
Главное за 30 секунд
- Базовая конфигурация: Настройка маршрутизатора Cisco C921 требует строгой последовательности: от физического подключения консольного кабеля до назначения IP-адресов на интерфейсах GigabitEthernet и настройке протоколов динамической маршрутизации (OSPF/EIGRP).
- Безопасность и отказоустойчивость: Критически важно сразу после входа в систему изменить пароль по умолчанию, настроить SSH v2 вместо Telnet и активировать резервирование каналов связи через протоколы HSRP или VRRP для обеспечения непрерывности бизнес-процессов.
- Верификация оборудования: Перед началом пусконаладочных работ рекомендуется проводить предварительную проверку совместимости модулей и тестирование функциональности в контролируемых условиях, что является стандартом практики в ООО «Квантум Юниверс Системс» для исключения сбоев на этапе внедрения.
Маршрутизаторы серии Cisco Catalyst 9200, и в частности модель C921, представляют собой фундамент корпоративных и промышленных сетей нового поколения. Переход от устаревших платформ к архитектуре Cisco DNA (Digital Network Architecture) требует не просто замены «железа», но и переосмысления подходов к конфигурации. Ошибки на этапе начальной инициализации могут привести к длительным простоям производственных линий или потере критических данных.
В данной инструкции мы разберем процесс настройки шаг за шагом, опираясь на реальный инженерный опыт и стандарты безопасности. Мы рассмотрим не только базовые команды CLI (Command Line Interface), но и нюансы, которые часто упускаются в официальной документации, но являются критичными для стабильной работы в условиях высоких нагрузок и агрессивных внешних сред.
Подготовительный этап: Аппаратная проверка и подключение
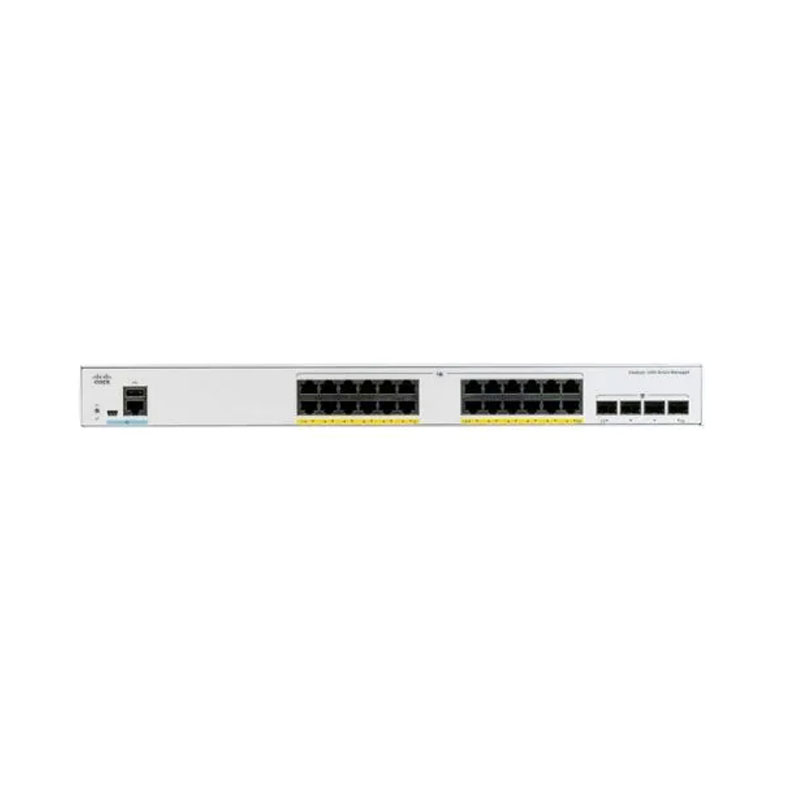
Прежде чем подключать кабель консоли, необходимо убедиться в целостности аппаратной части. Модель Cisco C921 часто поставляется с различными вариантами комплектации модулей uplink. Несоответствие заказанных SFP-модулей реальным портам — одна из самых частых причин задержек при монтаже.
Для доступа к командной строке вам потребуется консольный кабель (RJ-45 to USB или RJ-45 to DB-9). Подключите его к порту Console на передней панели маршрутизатора. Скорость передачи данных должна быть установлена в терминальной программе (PuTTY, Tera Term или SecureCRT) на значении 9600 бод, 8 бит данных, без четности, 1 стоп-бит, без управления потоком (9600 8N1).
Частая ошибка инженеров при первичном запуске
Многие специалисты пытаются подключиться через порт Management (MGMT) сразу после включения питания. Это неверно. Порт MGMT активируется только после загрузки операционной системы IOS XE и наличия настроенного IP-адреса. Для первоначальной конфигурации (Zero Touch Provisioning или ручная настройка) используется исключительно консольный порт.
После подачи питания дождитесь полной загрузки системы. Индикаторы статуса (STAT) должны перестать мигать хаотично и перейти в режим постоянного свечения или ритмичной индикации активности. Если вы видите сообщение Press RETURN to get started, нажмите Enter. Вы попадете в режим пользовательского выполнения (Router>).
На этом этапе важно проверить версию установленного ПО. В нашей практике встречались случаи, когда на новых устройствах стояла устаревшая версия IOS, содержащая известные уязвимости безопасности. Команда show version позволит идентифицировать текущую сборку. Если версия ниже рекомендованной Cisco для вашего региона, обновление следует произвести до начала основной конфигурации.
Базовая системная конфигурация и безопасность доступа
Первым делом необходимо перевести маршрутизатор в привилегированный режим, а затем в режим глобальной конфигурации. Это база, на которой строится вся дальнейшая логика работы устройства.
-
Вход в режим конфигурации:
Введите команду
enable, затемconfigure terminal. Prompt изменится наRouter(config)#. Сразу задайте имя хоста, чтобы избежать путаницы в сети из нескольких устройств:hostname C921-Gateway-01
-
Настройка паролей и шифрования:
Никогда не оставляйте устройство без пароля на вход в привилегированный режим. Используйте надежные алгоритмы шифрования. Команда
service password-encryptionустарела и использует слабый алгоритм типа 7. Вместо нее применяйте:enable secret class username admin privilege 15 secret StrongP@ssw0rd2024 ip ssh version 2
Обратите внимание: мы создали пользователя с максимальными привилегиями (15) и отключили поддержку первой версии SSH, которая уязвима для атак типа Man-in-the-Middle.
-
Отключение неиспользуемых сервисов:
Для снижения поверхности атаки отключите службы, которые не требуются для функционирования маршрутизатора в вашей топологии:
no ip http server
no ip http secure-server
no cdp run
no lldp run
Протоколы CDP и LLDP следует включать только на тех интерфейсах, где они необходимы для обнаружения соседних устройств. Глобальное включение может раскрыть информацию о топологии сети злоумышленнику.
Рекомендация по безопасности: Настройте баннер предупреждения о несанкционированном доступе. Это юридически значимый элемент защиты корпоративной сети во многих юрисдикциях, включая требования соответствия стандартам ISO 27001.
Настройка сетевых интерфейсов и маршрутизации
Сердце маршрутизатора C921 — его интерфейсы. Правильная настройка IP-адресации и параметров канального уровня определяет пропускную способность и задержки в сети.
Конфигурация интерфейсов GigabitEthernet
Интерфейсы должны быть явно активированы. По умолчанию многие порты находятся в состоянии administratively down.
interface GigabitEthernet0/0/0
 description Uplink-to-Core-Switch
 ip address 192.168.10.1 255.255.255.0
 no shutdown
 duplex full
 speed 1000
 exit
Важно явно указывать параметры duplex и speed на критических участках, если подключаемое оборудование не поддерживает корректное автосогласование (Auto-negotiation). Сбои в дуплексе приводят к коллизиям и потере пакетов, что в промышленных сетях недопустимо.
Настройка динамической маршрутизации OSPF
Для обмена маршрутами между сегментами сети наиболее целесообразно использовать протокол OSPF (Open Shortest Path First). Он обеспечивает быструю сходимость и масштабируемость.
router ospf 1
 router-id 1.1.1.1
 network 192.168.10.0 0.0.0.255 area 0
 passive-interface default
 no passive-interface GigabitEthernet0/0/0
 exit
Директива passive-interface default запрещает отправку Hello-пакетов OSPF на всех интерфейсах по умолчанию, что предотвращает ненужные соседства. Затем мы явно разрешаем OSPF только на нужном интерфейсе. Такой подход минимизирует риски несанкционированного подключения rogue-маршрутизаторов к другим портам.
Интеграция в инфраструктуру и контроль качества
Процесс настройки не заканчивается вводом команд. Следующий критический этап — верификация и интеграция в существующую инфраструктуру заказчика. Здесь на первый план выходит компетенция поставщика оборудования.
Компания ООО «Квантум Юниверс Системс» специализируется не просто на продаже коробок, а на предоставлении комплексных ИТ-решений. Наш опыт показывает, что до 30% проблем с производительностью сети связано не с дефектами оборудования, а с некорректной настройкой или несовместимостью компонентов разных вендоров. Например, при интеграции Cisco C921 с коммутаторами сторонних производителей (например, Huawei или Ruijie, которые также присутствуют в нашем портфеле) могут возникать нюансы в работе протоколов агрегации каналов (LACP) или VLAN tagging (802.1Q).
Мы осуществляем многоуровневую проверку каждой партии оборудования. Сертифицированные инженеры проводят тестирование совместимости и функциональности в соответствии с международными стандартами. Это означает, что получая оборудование от нас, вы можете быть уверены: модули SFP протестированы на предмет соответствия заявленным характеристикам дальности и скорости, а само устройство прошло стресс-тесты перед отгрузкой.
Логистика также играет роль в сохранности настроек и hardware. Наша координирующая команда обеспечивает доставку в более чем 100 стран мира, гарантируя, что чувствительная электроника не подвергнется воздействию экстремальных температур или вибраций, которые могут нарушить пайку контактов внутри модулей расширения C921.
Диагностика и устранение неполадок (Troubleshooting)
Даже идеально настроенный маршрутизатор может столкнуться с внешними проблемами. Инженер должен знать набор диагностических команд для быстрого выявления узких мест.
| Проблема | Диагностическая команда | Возможная причина и решение |
|---|---|---|
| Интерфейс не поднимается (Down/Down) | show interfaces statusshow controllers |
Физическое отсутствие линка, неисправный патч-корд или несоответствие типа трансивера. Проверьте кабель и убедитесь, что SFP-модуль поддерживается данной версией IOS. |
| Нет связности по IP (Ping fails) | show ip routeshow ip ospf neighbor |
Отсутствие маршрута в таблице routing table или разрыв соседства OSPF. Проверьте маски подсетей и наличие ACL, блокирующих трафик. |
| Потеря пакетов на интерфейсе | show interfaces counters errors |
Ошибки CRC или Giants. Обычно указывают на проблему с кабелем, коннектором или несогласование дуплекса. Замените патч-корд. |
Особое внимание следует уделять логам системы. Команда show logging позволяет увидеть историю событий. Настройте отправку логов на удаленный syslog-сервер для долгосрочного анализа и аудита безопасности. Локальный буфер лога ограничен и перезаписывается при перезагрузке.
Резервное копирование конфигурации и восстановление
Настройка маршрутизатора Cisco C921 считается завершенной только после того, как конфигурация сохранена и создана резервная копия. Потеря конфигурации из-за сбоя питания или ошибки оператора может стоить компании часов простоя.
-
Сохранение в энергонезависимую память:
Выполните команду:
write memory
или сокращенно:
wr
-
Экспорт конфигурации на TFTP/SCP сервер:
Для надежности храните копии конфигов на внешнем сервере. Используйте защищенный протокол SCP:
copy running-config scp://user@server_ip/path/to/config.txt
-
Автоматизация бэкапов:
В современных сетях ручной бэкап недопустим. Настройте автоматическую выгрузку конфигурации через скрипты Python с использованием библиотеки Netmiko или Ansible playbooks при каждом изменении конфигурации.
Важно: Регулярно проверяйте возможность восстановления из резервной копии. Конфигурация, которую невозможно развернуть, бесполезна. Проводите учебные тренировки по восстановлению сети не реже одного раза в квартал.
Заключение и следующие шаги
Настройка маршрутизатора Cisco C921 — это технически сложный процесс, требующий глубокого понимания протоколов маршрутизации, принципов безопасности и особенностей аппаратной платформы. Ошибки в конфигурации могут привести к уязвимостям безопасности, снижению производительности и полным остановкам сетевого взаимодействия.
Выбор правильного партнера по поставке оборудования играет ключевую роль в успехе проекта. ООО «Квантум Юниверс Системс» предлагает не просто товар, а экспертизу. Мы помогаем нашим клиентам избегать типичных ошибок на этапе закупки и внедрения, обеспечивая наличие сертифицированного оборудования и техническую поддержку на всех этапах сделки. Наш ассортимент включает не только решения Cisco, но и альтернативы от Huawei, H3C и Ruijie, что позволяет подобрать оптимальное соотношение цены и производительности под конкретные задачи бизнеса.
Если вы планируете масштабирование сети или замену устаревшего оборудования, не рискуйте качеством инфраструктуры. Доверьте подбор и верификацию оборудования профессионалам.
Запросите коммерческое предложение и технический паспорт на оборудование Cisco и другие сетевые решения прямо сейчас. Наши инженеры готовы проконсультировать вас по вопросам совместимости и помочь с проектированием оптимальной сетевой топологии для вашего предприятия.