Брандмауэр с искусственным интеллектом: будущее кибербезопасности
2026-09-08
- Почему традиционные межсетевые экраны больше не справляются с угрозами 2026 года
- Архитектура AI-брандмауэра: как машинное обучение меняет правила игры
- Ключевые преимущества внедрения AI-брандмауэров для бизнеса
- Сравнение традиционных NGFW и AI-брандмауэров
- Практические сценарии применения: опыт внедрения
- Инфраструктурная основа: роль надежного оборудования в защите
- Как выбрать поставщика: критерии оценки и риски
- Часто задаваемые вопросы
- Заключение: Будущее уже наступило
Почему традиционные межсетевые экраны больше не справляются с угрозами 2026 года
В нашей практике внедрения систем защиты корпоративных сетей мы наблюдаем тревожную тенденцию: классические правила фильтрации трафика, основанные на статических сигнатурах и списках IP-адресов, теряют свою эффективность со скоростью, опережающей обновления баз данных вендоров. Если еще пять лет назад брандмауэр следующего поколения (NGFW) считался достаточной мерой для периметровой защиты, то в условиях 2026 года он стал лишь одним из слоев многоступенчатой обороны, причем далеко не самым интеллектуальным.
Современные кибератаки изменили свою природу. Злоумышленники больше не пытаются «взломать дверь» грубой силой. Они используют полиморфный код, который меняет свою структуру при каждой передаче, применяют техники living-off-the-land (использование легитимных системных утилит для вредоносных действий) и маскируют вредоносный трафик под обычные HTTPS-запросы. Традиционный брандмауэр видит только разрешенный порт 443 и зашифрованный поток данных. Он не может заглянуть внутрь, не замедляя работу всей сети до неприемлемого уровня, если использует методы глубокой проверки пакетов (DPI) без аппаратного ускорения и эвристического анализа.
Мы столкнулись с показательным кейсом в конце 2025 года. Крупный производственный холдинг в Уральском федеральном округе использовал дорогостоящее решение от ведущего западного вендора. Система успешно блокировала известные эксплойты, но пропустила целевую атаку на систему SCADA. Злоумышленники использовали нулевой день (zero-day), который не имел сигнатуры. Брандмауэр пропустил трафик, так как он соответствовал стандартным протоколам Modbus TCP. Результатом стала остановка конвейера на 14 часов и убытки, исчисляемые миллионами рублей. Этот инцидент четко продемонстрировал главное: отсутствие поведенческого анализа делает любую защиту слепой перед неизвестными угрозами.
Именно здесь на сцену выходит брандмауэр с искусственным интеллектом. Это не маркетинговая надстройка, а фундаментальное изменение архитектуры обработки сетевого трафика. ИИ позволяет системе не просто сравнивать пакеты с базой «плохих» образцов, а понимать контекст взаимодействия, выявлять аномалии в реальном времени и прогнозировать векторы атак до того, как они нанесут ущерб. В этой статье мы разберем, почему интеграция машинного обучения в сетевую безопасность стала необходимостью, как выбрать правильное решение и какие подводные камни ждут компании при переходе на AI-driven защиту.
Архитектура AI-брандмауэра: как машинное обучение меняет правила игры
Чтобы понять ценность решения, нужно разобраться в его механике. Брандмауэр с искусственным интеллектом отличается от традиционного NGFW тремя ключевыми компонентами: модулем поведенческого анализа, системой автоматического принятия решений и механизмом непрерывного самообучения. Эти элементы работают в связке, создавая динамический защитный периметр.
Поведенческий анализ вместо сигнатурного поиска
Традиционные системы ищут совпадения: «Этот файл похож на вирус X?». AI-системы задают другой вопрос: «Является ли это действие нормальным для данного пользователя или устройства в текущий момент времени?». Для этого используется технология User and Entity Behavior Analytics (UEBA), интегрированная непосредственно в ядро межсетевого экрана.
Алгоритмы обучаются на исторических данных вашей сети. Они формируют базовый профиль «нормальности» для каждого узла. Например, если бухгалтерский сервер обычно обменивается данными с 1C-сервером в рабочее время, но вдруг начинает отправлять большие объемы зашифрованных данных на внешний IP-адрес в 3 часа ночи, AI-брандмауэр мгновенно распознает это как аномалию. Даже если трафик формально разрешен правилами firewall, поведенческая модель заблокирует соединение или переведет его в карантин для инспекции.
Важно отметить, что этот процесс не требует ручного настройки пороговых значений. Нейросеть адаптируется к сезонным колебаниям нагрузки, изменениям в бизнес-процессах и новым сервисам. Мы видели случаи, когда простые эвристические правила генерировали сотни ложных срабатываний при запуске нового ERP-модуля. AI-система же за 48 часов обучалась новому паттерну трафика и прекращала генерировать алерты, сохраняя при этом бдительность к реальным угрозам.
Прогнозная аналитика и упреждающая защита
Одной из самых сильных сторон интеграции ИИ является способность предсказывать атаки. Используя данные глобальных каналов разведки угроз (threat intelligence feeds) и локальную телеметрию, система строит графы связей между событиями. Если она фиксирует сканирование портов с определенного диапазона IP, которое ранее коррелировало с подготовкой к DDoS-атаке или внедрению ransomware, брандмауэр может автоматически ужесточить правила для этих источников еще до начала основной фазы атаки.
Это снижает время реакции (Mean Time to Respond, MTTR) с часов или минут до миллисекунд. В условиях, когда шифровальщики могут зашифровать терабайты данных за несколько минут, такая скорость является критической. Однако стоит помнить об ограничениях технологии: прогнозная модель эффективна только при наличии достаточного объема данных для обучения. Для небольших сетей с низким трафиком точность прогнозов может быть ниже, чем для крупных корпоративных инфраструктур.
Автоматизация реагирования (SOAR) на уровне сети
Современный брандмауэр с искусственным интеллектом часто выступает точкой входа для оркестрации безопасности. При обнаружении угрозы он не просто пишет лог, а инициирует цепочку действий:
- Изоляция зараженного хоста в отдельный VLAN.
- Блокировка вредоносного домена на уровне DNS.
- Отправка уведомления SOC-аналитику с уже готовым контекстом инцидента.
- Временное ограничение пропускной способности для подозрительного потока.
Такая автоматизация разгружает специалистов по безопасности, позволяя им сосредоточиться на расследовании сложных инцидентов, а не на рутинной блокировке IP-адресов. Источник: Gartner Research: The Future of Network Security is AI-Driven.
Ключевые преимущества внедрения AI-брандмауэров для бизнеса
Переход на интеллектуальные системы защиты несет в себе не только технологические, но и существенные экономические выгоды. Рассмотрим основные аспекты, которые влияют на ROI (возврат инвестиций) проекта кибербезопасности.
Снижение количества ложных срабатываний
Одна из главных болей сотрудников SOC (Security Operations Center) — информационный шум. Традиционные IPS/IDS системы могут генерировать тысячи предупреждений в день, 95% из которых оказываются ложными. Это приводит к «усталости от алертов», когда критически важные уведомления пропускаются из-за общего объема рутины.
AI-алгоритмы контекстуализируют события. Они понимают, что запуск PowerShell скрипта администратором во время планового обслуживания — это норма, а тот же скрипт, запущенный из вложения в фишинговом письме на рабочей станции менеджера — это инцидент. По нашим данным, внедрение AI-фильтрации снижает объем ложных срабатываний на 60-80%, позволяя аналитикам реагировать на реальные угрозы быстрее.
Защита от неизвестных угроз (Zero-Day)
Статистика показывает, что более 30% успешных атак в 2025-2026 годах использовали уязвимости, для которых еще не существовало патчей или сигнатур. Брандмауэр с искусственным интеллектом компенсирует этот пробел за счет анализа намерений кода и поведения процесса. Даже если вирус новый, его действия (попытка модификации системных файлов, скрытое сетевое соединение, повышение привилегий) выглядят подозрительно для обученной модели. Это обеспечивает уровень защиты, недоступный для сигнатурных методов.
Оптимизация затрат на персонал
Дефицит квалифицированных кадров в сфере кибербезопасности остается острой проблемой в России и мире. Найти опытного аналитика сложно и дорого. AI-системы выступают как мультипликатор силы (force multiplier) для существующей команды. Они берут на себя первичную триажацию инцидентов, автоматизируют рутинные задачи и предоставляют готовые рекомендации по устранению угроз. Это позволяет компании эффективно защищать инфраструктуру даже при небольшом штате специалистов по безопасности.
Соответствие регуляторным требованиям
В свете ужесточения законодательства, включая требования ФЗ-187 о критической информационной инфраструктуре (КИИ) и стандарты Банка России (СТО БР ИББС), наличие систем активного выявления аномалий становится обязательным или крайне рекомендуемым. Использование сертифицированных решений с элементами ИИ помогает компаниям проходить аудиты соответствия с меньшими рисками замечаний со стороны регуляторов.
Сравнение традиционных NGFW и AI-брандмауэров
Для наглядности представим сравнительный анализ двух подходов к сетевой безопасности. Это поможет руководителям IT-департаментов и директорам по безопасности принять обоснованное решение.
| Критерий сравнения | Традиционный NGFW | Брандмауэр с ИИ (AI-Driven) |
|---|---|---|
| Метод обнаружения | Сигнатурный анализ, списки ACL, статические правила | Поведенческий анализ, машинное обучение, эвристика |
| Реакция на Zero-Day | Низкая. Требуется обновление базы сигнатур от вендора | Высокая. Выявляет аномалии поведения независимо от сигнатуры |
| Ложные срабатывания | Высокий уровень. Требует постоянной ручной тонкой настройки | Низкий уровень. Система самообучается и адаптируется к контексту |
| Скорость реакции | Зависит от скорости реакции SOC-аналитика (минуты/часы) | Автоматическая блокировка в реальном времени (миллисекунды) |
| Шифрованный трафик | Затруднен анализ без значительных затрат ресурсов на расшифровку | Анализ метаданных и поведенческих паттернов без полной расшифровки |
| Сложность внедрения | Средняя. Требует глубоких знаний сетевой архитектуры | Высокая на этапе обучения модели, далее низкая эксплуатационная нагрузка |
| Стоимость владения (TCO) | Ниже стоимость лицензий, но выше затраты на персонал | Выше начальные инвестиции, но ниже операционные расходы |
Как видно из таблицы, выбор зависит не только от бюджета, но и от зрелости процессов безопасности в компании. Если у вас нет выделенной команды SOC, традиционный фаервол может стать «черным ящиком», который либо пропускает атаки, либо парализует работу бизнеса ложными блокировками. AI-решение, несмотря на более высокий входной билет, обеспечивает предсказуемый уровень защиты.
Практические сценарии применения: опыт внедрения
Теория хороша, но давайте посмотрим, как брандмауэр с искусственным интеллектом работает в реальных отраслевых задачах. Мы рассмотрим два различных сектора, где требования к безопасности кардинально отличаются.
Сценарий 1: Производственное предприятие (IIoT и OT-сети)
Проблема: Завод по производству автокомпонентов внедрил систему промышленного интернета вещей (IIoT) для мониторинга станков с ЧПУ. Традиционный периметровый firewall не мог эффективно сегментировать трафик между офисной сетью (IT) и производственной сетью (OT). Инженеры использовали удаленный доступ для настройки оборудования, что создало уязвимости.
Решение: Был развернут AI-брандмауэр с функциями микросегментации. Система изучила нормальные протоколы общения между PLC-контроллерами и HMI-панелями. Любая попытка отправить команду на станок из сегмента бухгалтерии или нестандартный запрос к контроллеру в нерабочее время блокировалась.
Результат: Через три месяца после внедрения система предотвратила попытку распространения червя-шифровальщика из офисной сети в производственную. AI обнаружил аномальный рост SMB-трафика от одной из рабочих станций и автоматически изолировал её. Простой производства был предотвращен. Экономия составила более 15 млн рублей только за счет избежания остановки линии.
Сценарий 2: Финтех-стартап и защита клиентских данных
Проблема: Платежный сервис сталкивался с постоянными попытками credential stuffing (подбора учетных данных) и API-абьюзом. Традиционные WAF (Web Application Firewalls) блокировали очевидные атаки, но пропускали сложные бот-атаки, имитирующие поведение реальных пользователей.
Решение: Внедрение облачного AI-брандмауэра с анализом поведения API. Модель обучилась различать паттерны человеческого взаимодействия с приложением и автоматизированных скриптов. Учитывались такие параметры, как скорость кликов, последовательность запросов, геолокация и отпечаток браузера.
Результат: Количество успешных мошеннических транзакций снизилось на 92%. Нагрузка на серверы приложений уменьшилась на 35% за счет отсечения бот-трафика на периметре. Компания смогла пройти аудит PCI DSS без критических замечаний к системе мониторинга аномалий.
Инфраструктурная основа: роль надежного оборудования в защите
Важно понимать, что даже самый совершенный алгоритм искусственного интеллекта требует мощной и надежной физической базы для своей работы. Анализ трафика в реальном времени, особенно с использованием методов глубокой инспекции и поведенческой эвристики, создает колоссальную нагрузку на сетевые интерфейсы и вычислительные узлы. Задержки в обработке пакетов или нестабильность канала связи могут нивелировать все преимущества AI-защиты.
Именно поэтому выбор поставщика сетевого оборудования становится стратегической задачей. Компании, такие как ООО «Квантум Юниверс Системс», играют ключевую роль в построении безопасного периметра. Будучи профессиональным интегратором и дистрибьютором, основанным в 2019 году, «Квантум Юниверс Системс» специализируется не просто на продаже «железа», а на предоставлении комплексных IT-решений.
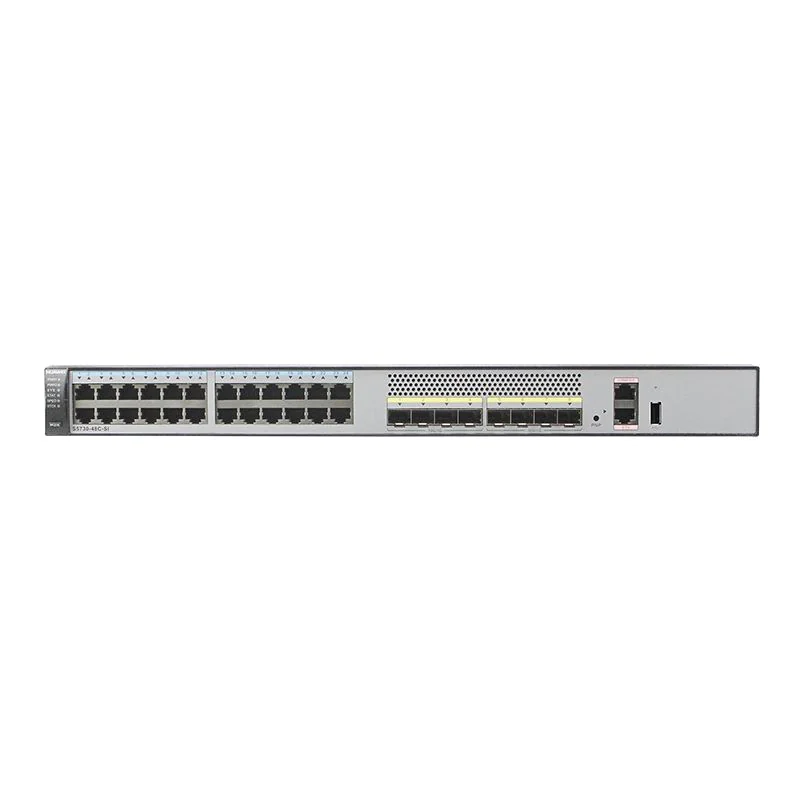
Для обеспечения бесперебойной работы AI-брандмауэров необходима высокопроизводительная сетевая топология. В портфеле «Квантум Юниверс Системс» представлены решения промышленного и корпоративного класса от ведущих мировых брендов, таких как Huawei, H3C, Cisco, Ruijie и Moxa. Например, коммутаторы серии RG-S6120 от Ruijie или высоконагруженные платформы Huawei 2488 V5 способны обеспечить необходимую пропускную способность для обработки зашифрованного трафика без потери производительности. Кроме того, для распределенных сетей критически важны надежные точки доступа, такие как Cisco Catalyst IW9165/IW9167, работающие в экстремальных условиях, или внутренние Wi-Fi 6 решения RG-AP700-A.
Особенностью подхода «Квантум Юниверс Системс» является строгий многоуровневый контроль качества. Хотя компания не является производителем в прямом смысле, её инженеры проводят тщательную верификацию совместимости и функциональности оборудования перед поставкой. Это гарантирует, что физический уровень сети (L1-L2) не станет «узким горлышком» для интеллектуальной системы безопасности (L7). Отлаженная международная логистика компании позволяет доставлять оборудование в любую точку мира, обеспечивая своевременное развертывание защитных контуров даже в удаленных филиалах.
Как выбрать поставщика: критерии оценки и риски
Рынок предложений насыщен, и многие вендоры добавляют приставку «AI» к своим продуктам исключительно в маркетинговых целях. Чтобы не ошибиться с выбором, необходимо проводить тщательную проверку возможностей решения. Вот чек-лист, который мы используем при аудите потенциальных партнеров.
1. Прозрачность модели ИИ
Задайте вопрос вендору: «На каких данных обучалась ваша модель?». Если ответ расплывчатый («на больших данных»), это красный флаг. Качественные решения используют гибридный подход: глобальная модель, обученная на терабайтах телеметрии со всех клиентов вендора, и локальная модель, которая дообучается на специфике вашей сети. Уточните, как часто происходит переобучение локальной модели. Идеальный цикл — от нескольких часов до суток.
2. Возможность работы в автономном режиме
Для многих российских предприятий критична возможность работы без постоянного подключения к зарубежным облачным сервисам обновления. Убедитесь, что AI-движок может функционировать локально (on-premise) и обновлять свои весовые коэффициенты через защищенные внутренние каналы или оффлайн-пакеты. Зависимость от внешнего облака может стать точкой отказа в случае санкционных ограничений или проблем с интернет-каналом.
3. Интеграция с существующей инфраструктурой
Брандмауэр не должен быть «островом». Проверьте наличие готовых коннекторов для ваших SIEM-систем (например, MaxPatrol SIEM, Kaspersky KUMA или открытые решения вроде ELK Stack), систем тикетинга (Jira, ServiceDesk Plus) и средств оркестрации. Отсутствие API или их ограниченность сведет на нет преимущества автоматизации. Здесь также важна роль интегратора: специалисты «Квантум Юниверс Системс» помогают проектировать сетевую архитектуру так, чтобы новое оборудование seamlessly встраивалось в существующую среду, обеспечивая корректную передачу телеметрии в системы анализа.
4. Сертификация и соответствие стандартам
Для работы в госсекторе и на объектах КИИ наличие сертификатов ФСТЭК и ФСБ России является обязательным. Даже для коммерческого сектора наличие сертификата соответствия ГОСТ Р ИСО/МЭК 27001 говорит о зрелости процессов разработки у вендора. Обратите внимание на поддержку российских криптографических алгоритмов (ГОСТ), если вы планируете шифрование трафика внутри страны.
5. Техническая поддержка и SLA
AI-системы требуют настройки и калибровки на первых этапах. Узнайте, входит ли в стоимость лицензии помощь инженеров вендора в настройке политик «белого списка» и обучении модели. Какой уровень SLA гарантируется? Время реакции на критический инцидент должно составлять не более 15-30 минут.
Часто задаваемые вопросы
Заменит ли искусственный интеллект специалистов по кибербезопасности?
Нет, и в ближайшие 10 лет это маловероятно. AI-брандмауэр — это инструмент, а не замена эксперту. Он берет на себя рутину, обработку больших данных и быструю реакцию, но стратегическое планирование, расследование сложных целевых атак (APT), настройка бизнес-логики и управление рисками остаются за человеком. Более того, внедрение ИИ повышает требования к квалификации сотрудников: им нужно понимать логику работы алгоритмов, чтобы правильно интерпретировать их выводы.
Насколько безопасно передавать данные нейросети для обучения?
Это вполне резонный вопрос. Современные решения используют технологии Federated Learning (федеративное обучение) и дифференциальной приватности. Это означает, что на серверы вендора отправляются не сами данные (пакеты, содержимое писем, файлы), а математические векторы и метаданные, описывающие паттерны угроз. Ваши конфиденциальные данные не покидают периметр вашей сети. При выборе поставщика всегда требуйте документальное подтверждение архитектуры обработки данных.
Сможет ли AI-брандмауэр защитить от внутренних угроз?
Да, это одна из его сильных сторон. Поскольку система строит профили поведения для каждого пользователя и устройства, она легко выявляет аномалии, связанные с действиями инсайдеров. Например, если сотрудник отдела продаж внезапно начинает скачивать базу данных клиентов в нерабочее время или пытается получить доступ к ресурсам R&D отдела, система расценит это как риск и заблокирует действие, даже если у сотрудника есть формальные права доступа.
Какова стоимость внедрения такого решения?
Стоимость варьируется в зависимости от масштаба сети, количества защищаемых узлов и выбранной модели лицензирования (подписка или бессрочная лицензия). Как правило, начальные вложения в AI-решения на 20-30% выше, чем в традиционные NGFW аналогичного класса производительности. Однако, если учитывать экономию на ФОТ специалистов SOC и снижение рисков простоев бизнеса, совокупная стоимость владения (TCO) за 3 года часто оказывается ниже. Точную калькуляцию можно получить только после аудита инфраструктуры.
Что делать, если AI ошибся и заблокировал легитимный трафик?
Любая вероятностная модель допускает ошибки. Ключевое отличие качественного AI-брандмауэра — наличие понятного интерфейса для быстрого исправления таких ситуаций (настройки обработки ложных срабатываний, False Positive Tuning). Администратор должен иметь возможность одним кликом добавить исключение, объяснить системе, почему данное действие было легитимным, и сразу же применить это знание ко всем аналогичным случаям в будущем. Хорошая система также предлагает режим обучения (Learning Mode), когда она только мониторит и рекомендует блокировки, но не применяет их активно, пока администратор не подтвердит правила.
Заключение: Будущее уже наступило
Киберугрозы эволюционируют быстрее, чем успевают обновляться статические базы данных. В 2026 году опора исключительно на сигнатурные методы защиты равносильна попытке остановить современную армию с помощью крепостной стены. Брандмауэр с искусственным интеллектом перестал быть экзотической технологией будущего; это стандарт отрасли для любого бизнеса, который дорожит своей непрерывностью и репутацией.
Переход на AI-driven защиту требует взвешенного подхода: правильного выбора вендора, тщательной настройки и понимания того, что технология служит усилителем человеческой экспертизы, а не ее заменой. Компании, которые игнорируют этот тренд, рискуют столкнуться с инцидентами, стоимость ликвидации которых многократно превысит инвестиции в современную систему безопасности.
Не ждите, пока произойдет инцидент, чтобы оценить уязвимость вашей инфраструктуры. Проактивная защита — это единственная стратегия, которая работает в долгосрочной перспективе.
Узнать подробнее о решениях по кибербезопасности для бизнеса
Свяжитесь с нами сегодня