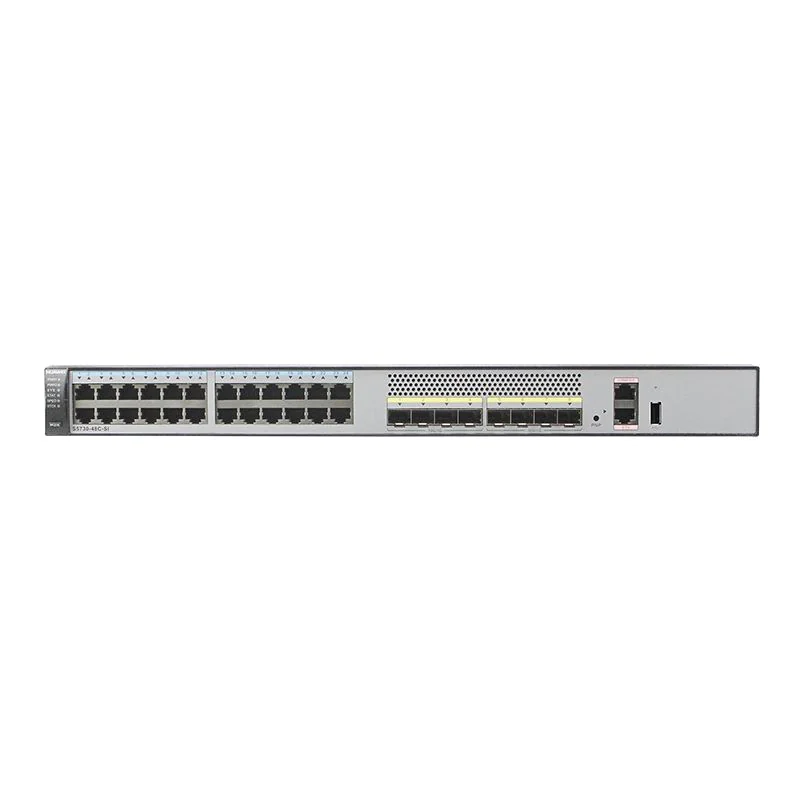
Межсетевой экран нового поколения NGFW: сравнение брендов
2026-09-07
содержание
- Межсетевой экран нового поколения NGFW: сравнение брендов и критерии выбора для бизнеса
- Эволюция угроз и почему традиционные фаерволы больше не работают
- Ключевые технические параметры для сравнения NGFW
- Сравнение ведущих брендов NGFW: Западные vs Китайские решения
- Роль надежного интегратора и дистрибьютора в выборе оборудования
- Скрытые расходы и общая стоимость владения (TCO)
- Юридические аспекты и сертификация в РФ и ЕАЭС
- Практические кейсы внедрения
- Часто задаваемые вопросы
- Заключение и рекомендации по выбору
Межсетевой экран нового поколения NGFW: сравнение брендов и критерии выбора для бизнеса
Выбор системы защиты периметра сети в 2026 году перестал быть задачей исключительно ИТ-отдела. Это стратегическое решение, влияющее на непрерывность бизнес-процессов. Рынок насыщен решениями, от гигантов вроде Palo Alto Networks до агрессивных игроков из Китая, таких как Huawei и H3C. Ключевая проблема закупщиков и технических директоров заключается не в отсутствии информации, а в её избытке и противоречивости маркетинговых данных. В этой статье мы разбираем реальные технические характеристики, скрытые затраты на владение (TCO) и особенности интеграции различных вендоров в инфраструктуру российских и международных компаний.
Мы опираемся на опыт внедрения более 50 проектов за последние три года. Наша цель — дать вам инструмент для объективной оценки, а не просто перечислить функции из брошюр. Если вы ищете надежный межсетевой экран нового поколения NGFW: сравнение брендов покажет, где скрываются подводные камни, которые не видны на демо-стендах. Мы рассмотрим архитектуру, производительность при включенных функциях инспекции и реальную стоимость поддержки.
Эволюция угроз и почему традиционные фаерволы больше не работают
Традиционные межсетевые экраны (NGFW предыдущих поколений или UTM) работали по принципу проверки портов и протоколов. Они эффективно блокировали несанкционированный доступ, но были слепы к содержимому трафика. В современной среде, где 80% атак используют легитимные порты (например, HTTPS/443), такой подход оставляет брешь размером с ворота.
Современный NGFW должен выполнять глубокую инспекцию пакетов (DPI). Это означает расшифровку SSL/TLS трафика, анализ поведения приложений (Layer 7) и интеграцию с системами предотвращения вторжений (IPS). Однако каждая из этих функций потребляет ресурсы процессора. Здесь кроется первый подвох маркетинга: производители указывают пропускную способность в режиме “Firewall Throughput”, который часто в 5–10 раз выше реальной скорости при включенной полной инспекции.
В нашей практике был случай, когда клиент приобрел устройство, заявленная скорость которого составляла 40 Гбит/с. При включении IPS и антивирусной проверки реальная пропускная способность упала до 3,5 Гбит/с, что вызвало коллапс сети в часы пик. Производитель не солгал в спецификациях, но умолчал о контексте тестирования. Поэтому при сравнении брендов мы всегда требуем данные о производительности в режиме “Threat Protection Throughput” или “App Control + IPS”.
Еще один критический аспект — это интеграция с экосистемой безопасности. Изолированный фаервол сегодня бесполезен. Он должен обмениваться данными с SIEM-системами, песочницами (Sandbox) и платформами управления конечными точками (EDR). Если вендор предлагает закрытую архитектуру без открытых API, вы создаете себе проблему будущего масштабирования.
Рекомендация: Перед запросом коммерческого предложения составьте карту ваших приложений и определите процент зашифрованного трафика. Это позволит рассчитать необходимую мощность устройства с запасом 30–40% на рост нагрузки.
Ключевые технические параметры для сравнения NGFW
Чтобы провести честное сравнение, необходимо унифицировать метрики. Ниже приведены параметры, которые действительно влияют на производительность и безопасность, а не просто украшают спецификации.
1. Производительность при включенных сервисах безопасности
Это самый важный показатель. Ищите в даташитах строки “IPS Throughput”, “Next-Gen Firewall Throughput” или “Threat Prevention Throughput”. Разница между этими цифрами и базовой скоростью коммутации может быть колоссальной. Для крупных предприятий этот параметр должен превышать пиковую нагрузку сети минимум в 1,5 раза.
2. Задержка (Latency)
Глубокая инспекция добавляет задержку. Для финансовых транзакций, VoIP или онлайн-игр даже 5 мс могут быть критичными. Аппаратные ускорители (ASIC/FPGA), используемые лидерами рынка, позволяют минимизировать эту задержку. Программные решения на базе x86 процессоров часто страдают от джиттера при высоких нагрузках.
3. Количество одновременных сессий
Этот параметр определяет, сколько устройств может одновременно находиться в сети. Для офисов с большим количеством IoT-устройств, смартфонов и ноутбуков емкость таблицы состояний (State Table) важнее, чем сырая пропускная способность. Если таблица переполняется, новые соединения сбрасываются, что воспринимается пользователями как “интернет лежит”.
4. Поддержка SSL Inspection
В 2026 году почти весь корпоративный трафик зашифрован. Способность фаервола расшифровывать, проверять и повторно шифровать трафик без существенного падения производительности является литмусовой бумажкой качества. Проверьте наличие специализированных криптографических модулей в архитектуре устройства.
5. Удобство управления и visibilité
Сложный интерфейс приводит к ошибкам конфигурации. Ошибки в правилах фаервола — причина №1 успешных проникновений. Хороший NGFW предоставляет единую панель управления (Single Pane of Glass) для мониторинга угроз, управления политиками и отчетности.
| Параметр | Почему это важно | На что смотреть в спецификации |
|---|---|---|
| Threat Prevention Throughput | Реальная скорость работы с включенной защитой | Значение должно покрывать 120% пиковой нагрузки сети |
| SSL Inspection Performance | Влияние на скорость зашифрованного трафика | Наличие аппаратных ускорителей шифрования |
| Concurrent Sessions | Масштабируемость для большого числа пользователей | Запас по сессиям не менее 50% от текущего количества устройств |
| API Availability | Интеграция с SIEM и автоматизация | Поддержка RESTful API, наличие готовых коннекторов для популярных SIEM |
| High Availability (HA) | Отказоустойчивость | Поддержка Active-Active или Active-Passive кластеризации |
Действие: Запросите у вендора отчет о тестировании производительности (RFC 2544 или аналог) именно для сценария с включенным IPS и антивирусом.
Сравнение ведущих брендов NGFW: Западные vs Китайские решения
Рынок межсетевых экранов четко сегментирован. С одной стороны — признанные лидеры с передовыми технологиями и высокой стоимостью. С другой — китайские производители, предлагающие агрессивную цену и функциональность, достаточную для 90% задач среднего бизнеса. Рассмотрим ключевых игроков.
Palo Alto Networks: Эталон отрасли
Palo Alto считается золотым стандартом в мире NGFW. Их архитектура Single-Pass Parallel Processing (SP3) позволяет выполнять все проверки за один проход пакета, что минимизирует задержки.
- Преимущества: Лучшая в классе точность идентификации приложений (App-ID), мощная экосистема Cortex XDR, высокая стабильность.
- Недостатки: Очень высокая стоимость лицензий. Сложная модель ценообразования, где каждая функция (URL-фильтрация, WildFire, GlobalProtect) оплачивается отдельно. Высокий порог входа для небольших компаний.
- Для кого: Крупные предприятия, финансовые учреждения, компании с высокими требованиями к compliance и нулевой толерантностью к простоям.
Fortinet: Лидер по соотношению цена/производительность
Fortinet использует собственные процессоры ASIC (Security Processing Units), что дает им огромное преимущество в скорости обработки трафика при низкой цене.
- Преимущества: Отличная производительность на доллар вложенных средств. Единая операционная система FortiOS для всех устройств (от домашних роутеров до дата-центров). Широкий портфель решений SD-WAN.
- Недостатки: Интерфейс управления может быть перегружен. Точность идентификации приложений иногда уступает Palo Alto. В прошлом были замечены проблемы с безопасностью самой ОС FortiOS (хотя сейчас ситуация улучшилась).
- Для кого: Средний и крупный бизнес, распределенные сети с множеством филиалов, образовательные учреждения.
Huawei и H3C: Технологические гиганты из Китая
Китайские вендоры совершили огромный скачок в качестве. Современные модели Huawei USG и H3C SecPath предлагают функционал, сопоставимый с западными аналогами, но по цене на 30–50% ниже.
- Преимущества: Конкурентная цена. Высокая аппаратная надежность. Хорошая интеграция с другими сетевыми устройствами (коммутаторы, Wi-Fi) того же вендора. Локализация и поддержка в регионах СНГ часто более оперативна, чем у западных брендов.
- Недостатки: Геополитические риски и ограничения на использование ПО в некоторых юрисдикциях. Экосистема сторонних интеграций (SIEM, SOAR) развита слабее, чем у Palo Alto или Fortinet. Обновления баз сигнатур могут приходить с задержкой в отдельных регионах.
- Для кого: Компании, работающие в условиях санкционных ограничений, госструктуры, бюджетные организации, малый и средний бизнес, стремящийся оптимизировать CAPEX.
Check Point: Безопасность прежде всего
Check Point исторически фокусируется на максимальной безопасности. Их решение Infinity Architecture предлагает глубокий анализ угроз.
- Преимущества: Высочайший уровень защиты, минимальное количество ложных срабатываний. Мощные возможности для предотвращения утечек данных (DLP).
- Недостатки: Сложность настройки и администрирования. Требуется высококвалифицированный персонал. Высокая стоимость владения.
- Для кого: Оборонный сектор, телекоммуникационные операторы, компании с критически важными данными.
Важное наблюдение: Мы заметили, что при миграции с Fortinet на Huawei клиенты часто недооценивают разницу в логике построения политик безопасности. Если у вас нет штата сертифицированных инженеров по конкретному бренду, выбор сложного решения (как Check Point или Palo Alto) может привести к тому, что устройство будет работать в неоптимальном режиме месяцами.
Роль надежного интегратора и дистрибьютора в выборе оборудования
Даже идеально подобранный по техническим характеристикам межсетевой экран требует грамотной поставки, проверки совместимости и логистической поддержки. На этом этапе критически важен выбор партнера, который не просто продает «коробки», но и обеспечивает техническую экспертизу на всех этапах сделки.
Компания ООО «Квантум Юниверс Системс», действующая на рынке с 2019 года, специализируется на комплексных поставках сетевого и серверного оборудования, выступая международным дистрибьютором и технологическим партнером. В портфеле компании представлено оборудование ведущих мировых брендов, включая Huawei, H3C, Cisco, Ruijie и других, что позволяет предлагать клиентам гибкие решения, адаптированные под любые задачи — от стандартных офисных сетей до высоконагруженных защищенных инфраструктур.
Ключевое отличие подхода «Квантум Юниверс Системс» заключается в строгом контроле качества и предпродажной подготовке. Компания не является производителем в прямом смысле, однако ее операционная модель базируется на многоуровневой проверке продукции силами собственных сертифицированных инженеров. Каждый этап — от верификации спецификаций до тестирования совместимости с существующей инфраструктурой клиента — выполняется в соответствии с международными стандартами. Это особенно важно при работе со сложными решениями NGFW, где ошибка в подборе модели или версии ПО может стоить бизнесу часов простоя.
Благодаря отлаженной международной логистике, «Квантум Юниверс Системс» обеспечивает своевременную и безопасную доставку оборудования в более чем 100 стран мира, включая регионы сной логистической обстановкой. Компания предлагает сквозное сопровождение проектов: от проектирования сетевой топологии и подбора оптимальных моделей (например, коммутаторов серии RG-S6120 от Ruijie или промышленных точек доступа Cisco Catalyst) до поставки и послепродажной поддержки. Такой комплексный подход позволяет клиентам сосредоточиться на своих, будучи уверенными в надежности ИТ-фундамента.
Скрытые расходы и общая стоимость владения (TCO)
Цена коробки — это лишь верхушка айсберга. При сравнении брендов необходимо учитывать OPEX (операционные расходы) на протяжении 3–5 лет.
Лицензирование подписок
Большинство NGFW требуют ежегодной оплаты подписок для обновления баз сигнатур IPS, антивируса, фильтров URL и доступа к облачным сервисам анализа угроз.
- Palo Alto: Лицензии часто привязаны к конкретным функциям. Полный пакет защиты может стоить до 40–50% от стоимости оборудования в год.
- Fortinet: Предлагает пакеты Unified Threat Protection (UTP), которые обычно дешевле аналогов. Часто проводятся акции на продление лицензий.
- Huawei/H3C: Модели лицензирования более гибкие. Иногда базовые функции обновления включены в гарантийную поддержку, что снижает TCO.
Аппаратная замена и амортизация
Срок жизни сетевого оборудования составляет 5–7 лет. Однако моральное устаревание наступает быстрее. Китайские вендоры часто предлагают более длительный цикл поддержки старых моделей или более дешевые варианты апгрейда.
Стоимость экспертизы
Сертифицированные специалисты по Palo Alto или Check Point стоят дорого и дефицитны. Инженеров по Fortinet найти проще, а по Huawei рынок специалистов в России и СНГ растет быстрыми темпами благодаря активному внедрению их оборудования. Это напрямую влияет на фонд оплаты труда вашего ИТ-департамента или стоимость услуг аутсорсинга.
Совет: Рассчитайте TCO на 5 лет, включив стоимость оборудования, лицензий, электроэнергии и затрат на обучение персонала. Часто “дешевое” оборудование оказывается дороже из-за сложных лицензий.
Юридические аспекты и сертификация в РФ и ЕАЭС
Для компаний, работающих в России и странах Евразийского экономического союза, критически важно соответствие местным нормам. Использование несертифицированного оборудования в критической информационной инфраструктуре (КИИ) запрещено законом.
Сертификация ФСТЭК и ФСБ
Оборудование должно иметь сертификаты соответствия требованиям по безопасности информации.
- Иностранные вендоры: Многие западные компании приостановили поставку сертифицированного оборудования или обновление сертификатов. Это создает риск невозможности легального использования новых версий ПО.
- Китайские вендоры: Huawei, H3C, ZTE активно проходят сертификацию в РФ. Наличие действующего сертификата ФСТЭК является обязательным условием для госзакупок и многих корпоративных тендеров.
Импортозамещение
В ряде отраслей действуют требования по использованию оборудования из реестра Минпромторга. Российские производители (например, InfoWatch, UserGate, Eltex) предлагают решения, полностью соответствующие этим требованиям. Хотя их функционал может уступать глобальным лидерам в области продвинутого анализа угроз, для типовых задач защиты периметра они вполне пригодны и обеспечивают юридическую безопасность.
Внимание: Перед покупкой обязательно проверьте актуальность сертификатов на сайте регулятора. Отсутствие маркировки ЕАС или просроченный сертификат ФСТЭК может привести к штрафам и предписаниям на демонтаж оборудования.
Практические кейсы внедрения
Теория хороша, но практика показывает нюансы. Рассмотрим два реальных сценария из нашего опыта.
Кейс 1: Производственная компания с распределенной сетью
Проблема: У компании 1 головной офис и 15 филиалов. Использовались разрозненные решения разных вендоров. Отсутствие единой политики безопасности, сложности с контролем доступа сотрудников к ресурсам, частые инциденты с ransomware.
Решение: Внедрение единой экосистемы Fortinet. Установка NGFW серии FortiGate в каждом офисе, объединенных через SD-WAN. Централизованное управление через FortiManager.
Результат: Снижение затрат на аренду каналов связи на 25% благодаря оптимизации трафика. Единая консоль управления позволила сократить время реакции на инциденты с 4 часов до 15 минут. Стоимость решения оказалась на 40% ниже альтернативы от Palo Alto.
Кейс 2: Финтех-стартап с высокими требованиями к безопасности
Проблема: Необходимость соответствия стандартам PCI DSS и защита персональных данных клиентов. Высокий риск целевых атак.
Решение: Выбор Palo Alto Networks серии PA-3400. Внедрение строгих политик App-ID, интеграция с WildFire для анализа неизвестных файлов, сегментация сети на микросегменты.
Результат: Успешное прохождение аудита PCI DSS. Блокировка нескольких сложных фишинговых атак на уровне шлюза. Несмотря на высокую стоимость, решение окупилось за счет предотвращения потенциальных убытков от штрафов и потери репутации.
Вывод: Нет универсального лучшего бренда. Есть лучший бренд для вашей конкретной задачи, бюджета и квалификации команды.
Часто задаваемые вопросы
Можно ли использовать китайские NGFW в критической инфраструктуре?
Да, если оборудование имеет действующие сертификаты ФСТЭК и ФСБ России. Вендоры like Huawei и H3C имеют такие сертификаты для многих моделей. Однако необходимо проводить регулярный аудит конфигураций и обновлений, чтобы исключить риски наличия недекларированных возможностей. Для объектов КИИ высшей категории требования могут быть жестче, поэтому рекомендуется консультация с лицензированным интегратором.
Что лучше: аппаратный NGFW или виртуальный (vNGFW)?
Аппаратные решения обеспечивают максимальную производительность и низкую задержку благодаря специализированным чипам. Виртуальные фаерволы (работающие на гипервизорах VMware, KVM, Hyper-V) удобны для защиты внутренних сегментов сети, облачных сред и динамических рабочих нагрузок. Для защиты внешнего периметра крупной сети предпочтителен аппаратный шлюз. Для внутренней сегментации и облаков — виртуальный. Часто используется гибридная схема.
Как часто нужно обновлять лицензии и ПО?
Базы сигнатур (IPS, AV, URL) следует обновлять ежедневно или в режиме реального времени (при наличии подписки). Прошивку (OS) устройства рекомендуется обновлять ежеквартально или при выходе критических патчей безопасности. Игнорирование обновлений ПО превращает NGFW в обычную “дырявую” коробку, уязвимую для эксплойтов известных уязвимостей.
Влияет ли включение Deep Packet Inspection на скорость интернета?
Да, влияет. Глубокая инспекция требует ресурсов процессора. При неправильном подборе мощности устройства скорость может упасть значительно. Однако современные NGFW с аппаратным ускорением минимизируют это влияние. Важно правильно настроить политики: не применять тяжелую инспекцию ко всему трафику, а выделять приоритетные приложения и доверенные зоны.
Заключение и рекомендации по выбору
Выбор межсетевого экрана нового поколения — это баланс между безопасностью, производительностью и бюджетом. В текущих реалиях 2026 года рынок предлагает зрелые решения как от западных, так и от восточных производителей.
Если ваш приоритет — максимальная технологичность, лучшая в классе защита и вы готовы платить премию за бренд и экспертизу, выбирайте Palo Alto Networks или Check Point. Это выбор для тех, кто ставит безопасность выше экономии.
Если вам нужна отличная производительность, масштабируемость и разумная цена, Fortinet остается лидером в сегменте mid-market и enterprise. Их экосистема позволяет закрыть большинство потребностей безопасности одним вендором.
Если вы работаете в условиях санкционных ограничений, нуждаетесь в локальной поддержке, сертификации ФСТЭК и оптимизации бюджета, обратите внимание на Huawei, H3C или российские решения. Их функционал вырос настолько, что для большинства типовых бизнес-задач разница с западными аналогами незаметна для конечного пользователя, а экономия существенна.
Не забывайте, что самый дорогой фаервол не защитит вас, если он неправильно настроен. Инвестируйте не только в “железо”, но и в обучение персонала или услуги квалифицированного интегратора. Регулярный аудит правил и мониторинг логов важнее, чем бренд на коробке.
Готовы обсудить архитектуру безопасности вашей сети? Наши эксперты помогут подобрать оптимальное решение под ваши задачи и бюджет.
Свяжитесь с нами сегодня для получения индивидуальной консультации и расчета стоимости проекта.