Устройство Cisco Firepower 1010 NGFW: защита корпоративной сети
2026-09-07
- Почему Cisco Firepower 1010 стал стандартом для защиты периметра малых и средних офисов
- Технические характеристики и архитектура производительности
- Функциональные возможности защиты корпоративной сети
- Сценарии развертывания и интеграция в существующую инфраструктуру
- Сравнение с альтернативными решениями на рынке РФ и СНГ
- Часто задаваемые вопросы (FAQ)
- Рекомендации по закупке и внедрению
Почему Cisco Firepower 1010 стал стандартом для защиты периметра малых и средних офисов
В нашей практике внедрения сетевой безопасности мы часто сталкиваемся с ситуацией, когда компании выбирают оборудование либо исходя из минимальной цены, либо переплачивают за избыточные функции enterprise-уровня. Устройство Cisco Firepower 1010 NGFW занимает уникальную нишу между этими крайностями. Это не просто маршрутизатор с функцией фаервола, а полноценная платформа следующего поколения (Next-Generation Firewall), разработанная для обеспечения комплексной защиты корпоративной сети без необходимости содержания огромного штата специалистов по кибербезопасности.
Ключевое отличие этой модели заключается в архитектуре Threat-Centric NGFW. В отличие от традиционных межсетевых экранов, которые анализируют трафик только на основе портов и IP-адресов, Firepower 1010 использует контекстно-зависимый анализ. Это означает, что устройство понимает, какое приложение генерирует трафик, кто является пользователем, и соответствует ли это действие политике безопасности компании. Для российского рынка, где требования регуляторов к защите персональных данных и критической информационной инфраструктуры постоянно ужесточаются, такой уровень видимости становится не преимуществом, а необходимостью.
Мы наблюдали случаи, когда попытки сэкономить на оборудовании начального уровня приводили к тому, что сеть становилась уязвимой для современных векторов атак, таких как шифровальщики или атаки нулевого дня. Firepower 1010 решает эту проблему, интегрируя возможности IPS (системы предотвращения вторжений) и AMP (защиты от вредоносных программ) непосредственно в поток передачи данных. Если вы рассматриваете модернизацию сети филиала или небольшого офиса, понимание технических нюансов этой платформы поможет избежать ошибок при проектировании архитектуры.
Технические характеристики и архитектура производительности
При выборе сетевого оборудования большинство закупщиков смотрят на заявленную пропускную способность. Однако в случае с NGFW эти цифры могут вводить в заблуждение. Реальная производительность зависит от того, какие функции безопасности активированы. Устройство Cisco Firepower 1010 построено на базе многоядерного процессора, оптимизированного для параллельной обработки пакетов и глубокого инспекции трафика.
Давайте разберем ключевые параметры, которые напрямую влияют на выбор модели для вашего бизнеса:
- Пропускная способность межсетевого экрана (Firewall Throughput): Заявленная скорость составляет до 1 Гбит/с. Это важно понимать: если ваш интернет-канал превышает 500-600 Мбит/с, и вы планируете включить полный набор функций безопасности, устройство будет работать на пределе своих возможностей. Для каналов до 300-400 Мбит/с запас мощности остается достаточным для обеспечения низких задержек.
- Производительность IPS (Threat Protection): При включенной системе предотвращения вторжений throughput падает примерно до 250-300 Мбит/с. Это физическое ограничение, связанное с необходимостью распаковки и анализа каждого пакета на наличие сигнатур атак. Игнорирование этого параметра — частая ошибка при проектировании, leading к bottleneck (узкому месту) в часы пиковой нагрузки.
- Количество одновременных соединений: Платформа поддерживает до 250 000 новых соединений в секунду и имеет таблицу состояний на миллионы записей. Для офисов с численностью персонала до 100-150 человек, активно использующих веб-сервисы, облачные хранилища и видеоконференции, этого запаса хватает с избытком.
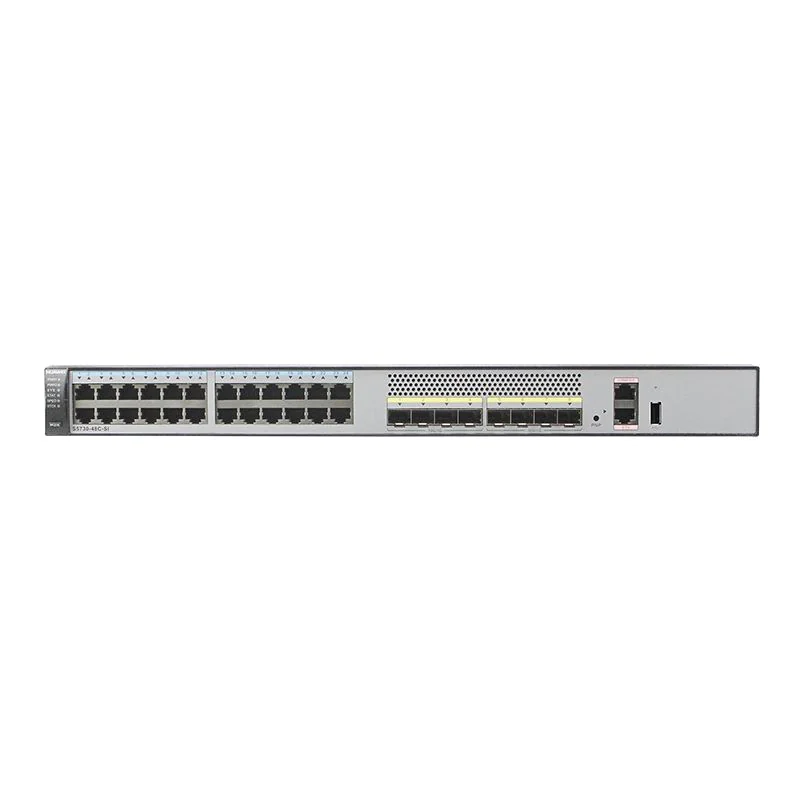
- Аппаратные интерфейсы: Модель оснащена восемью портами Gigabit Ethernet (RJ-45). Два из них могут быть настроены как SFP (оптические) порты при использовании соответствующих модулей. Наличие комбинированных портов дает гибкость при подключении к магистральным каналам провайдера или соединению с другими узлами сети по оптоволокну, что критично для защиты от электромагнитных помех в промышленных условиях.
Особое внимание стоит уделить аппаратному ускорению SSL-инспекции. В современной сети более 80% трафика зашифровано. Без аппаратной поддержки расшифровки SSL/TLS любой фаервол превратится в “бутылочное горлышко”. Firepower 1010 способен обрабатывать зашифрованный трафик со скоростью, сопоставимой с открытым текстом, что позволяет применять политики безопасности даже к HTTPS-соединениям без существенной деградации пользовательского опыта.
Важно отметить отсутствие встроенного жесткого диска большой емкости. Локальное логирование ограничено. Это архитектурное решение Cisco, подразумевающее, что устройство должно отправлять логи на внешний коллектор (например, Cisco Firepower Management Center или стороннюю SIEM-систему). Если ваша инфраструктура не предполагает наличия центрального сервера управления, вам придется дополнительно решить вопрос хранения журналов событий, что может потребовать закупки дополнительного ПО или облачного сервиса.
Функциональные возможности защиты корпоративной сети
Термин NGFW часто используется маркетологами как синоним слова “безопасность”, но функциональная начинка разных вендоров существенно отличается. Устройство Cisco Firepower 1010 NGFW: защита корпоративной сети реализуется через три основных компонента, работающих в связке: контроль приложений, защита от угроз и интеллектуальный анализ файлов.
Контроль приложений (Application Control)
Традиционные правила ACL (Access Control Lists) работают на уровнях L3-L4 модели OSI. Они видят только IP-адреса и порты. Современные приложения, такие как Skype, Zoom, BitTorrent или Salesforce, используют динамические порты и шифрование, чтобы обходить простые фильтры. Firepower 1010 использует технологию AppID, которая идентифицирует приложение независимо от используемого порта или протокола туннелирования.
В нашей практике мы настраивали политики, которые блокировали развлекательный трафик (социальные сети, стриминговые сервисы) в рабочее время, но позволяли использовать те же самые платформы для бизнес-задач (например, LinkedIn для HR-отдела или YouTube для обучающих материалов). Такая гранулярность невозможна на обычных роутерах. Вы можете создавать правила на основе категорий приложений (“Социальные сети”, “P2P”, “Облачные хранилища”), что упрощает администрирование и делает политики понятными для аудиторов.
Система предотвращения вторжений (IPS) на базе Snort
Ядро IPS в устройствах Cisco основано на движке Snort, который является отраслевым стандартом с открытым исходным кодом, но значительно доработан инженерами Cisco Talos. Talos — это одна из крупнейших коммерческих исследовательских групп по кибербезопасности в мире. Они обнаруживают тысячи новых уязвимостей ежедневно.
Для российской компании важно понимать, как обновляются сигнатуры. Устройство регулярно загружает обновления правил IPS из облака Cisco. Эти правила проверяют трафик на наличие известных эксплойтов, сканеров портов, попыток SQL-инъекций и других атак на уровне приложений. В отличие от пассивных IDS, которые только_alert_ют администратора, IPS в режиме prevention actively блокирует вредоносные пакеты, разрывая соединение с атакующим.
Однако, включение IPS в режим “блокировать все” без предварительного анализа может привести к ложным срабатываниям и остановке бизнес-процессов. Мы рекомендуем начинать с режима “detect” (обнаружение) на период от одной до двух недель, чтобы собрать статистику и настроить исключения для легитимного трафика, и только после этого переключаться в режим prevention.
Защита от вредоносных программ (AMP) и URL-фильтрация
Модуль Advanced Malware Protection (AMP) использует облачную аналитику для выявления вредоносного ПО. Когда файл проходит через шлюз, его хэш-сумма проверяется в глобальной базе данных Cisco. Если файл неизвестен, он может быть отправлен в песочницу (sandbox) для динамического анализа. Хотя сама песочница обычно размещается в облаке или на отдельном сервере eStreamer, локальный агент на Firepower 1010 принимает решение о блокировке на основе вердикта облака.
URL-фильтрация позволяет контролировать доступ к веб-ресурсам на основе категорий (более 80 категорий, включая “Фишинг”, “Вредоносное ПО”, “Азартные игры”). Это первый рубеж обороны против фишинговых атак, которые часто становятся точкой входа для ransomware. Блокировка доступа к недавно зарегистрированным доменам (domain age filtering) также является эффективной мерой, так как большинство вредоносных сайтов живут менее 24 часов.
Сценарии развертывания и интеграция в существующую инфраструктуру
Гибкость Cisco Firepower 1010 позволяет использовать его в различных топологиях сети. Выбор правильного режима развертывания критически важен для минимизации рисков простоя сети во время внедрения.
Режим прозрачного моста (Transparent Mode / Inline)
Это наиболее распространенный сценарий для замены старого фаервола или установки нового устройства в разрыв канала. В этом режиме Firepower 1010 не имеет собственного IP-адреса на интерфейсах, участвующих в передаче трафика, и работает как “невидимый” мост на уровне L2.
Преимущества:
- Не требует изменения IP-адресации внутренней сети или перенастройки маршрутизации на смежных устройствах.
- Позволяет быстро ввести устройство в эксплуатацию (“plug and play” с точки зрения сетевой топологии).
- Обеспечивает полный контроль над всем проходящим трафиком.
Риски и нюансы: В случае отказа устройства или потери питания связь между сегментами сети прервется. Для критических узлов мы настоятельно рекомендуем использовать функцию Bypass (если поддерживается внешними коммутаторами) или настраивать отказоустойчивые пары (HA Pair), хотя для модели 1010 актив-актив кластеризация имеет ограничения по сравнению со старшими моделями серии 2100 или 4100.
Маршрутизируемый режим (Routed Mode)
В этом режиме Firepower 1010 выступает как полноправный маршрутизатор между различными VLAN или подсетями. Интерфейсы имеют IP-адреса, и устройство участвует в динамической маршрутизации (поддерживаются OSPF, EIGRP, RIP, BGP).
Этот сценарий подходит, если вы хотите консолидировать функции маршрутизации и безопасности в одном устройстве, убрав отдельный пограничный роутер. Это упрощает архитектуру, но увеличивает нагрузку на CPU устройства, так как оно выполняет и маршрутизацию, и глубокую инспекцию пакетов. При использовании этого режима необходимо тщательно планировать таблицы маршрутизации и NAT (Network Address Translation), так как ошибки в настройке NAT являются причиной №1 проблем с доступностью сервисов после внедрения NGFW.
Интеграция с Cisco Secure Network Analytics (Stealthwatch)
Для компаний, стремящихся к максимальному уровню безопасности, Firepower 1010 может передавать метаданные потоков (NetFlow) в систему Cisco Stealthwatch. Это позволяет выявлять аномалии в поведении сети, которые не видны на уровне сигнатур. Например, если внутренний компьютер начинает необычно активно сканировать порты внутри сети или отправлять большие объемы данных на внешний сервер в нерабочее время, Stealthwatch зафиксирует это как потенциальное заражение ботнетом или утечку данных, даже если сам трафик не содержит известных вредоносных сигнатур.
Важно учитывать, что для полноценной работы всех функций требуется лицензирование. Cisco перешла на модель подписки. Базовая лицензия (Essential) включает IPS и контроль приложений. Лицензия Advantage добавляет URL-фильтрацию, AMP и защиту от шифровальщиков. При закупке оборудования обязательно уточняйте срок действия лицензии, так как по истечении срока устройство продолжит работать, но перестанет получать обновления баз сигнатур, что сделает его бесполезным против новых угроз.
Сравнение с альтернативными решениями на рынке РФ и СНГ
При принятии решения о закупке ИТ-руководители часто сравнивают Cisco с другими вендорами. Ниже приведено объективное сравнение Firepower 1010 с типичными конкурентами в сегменте SOHO/SMB. Мы не будем рассматривать дешевые SOHO-роутеры, так как они не обеспечивают уровня NGFW.
| Характеристика | Cisco Firepower 1010 | Fortinet FortiGate 60F/70F | Kaspersky Security Center (Software + Generic HW) |
|---|---|---|---|
| Архитектура | Программно-аппаратный комплекс, ориентированный на глубину анализа. | ASIC-чипы (SPU), ориентированные на высокую пропускную способность при низкой цене. | Программное решение, требующее выделения отдельных серверных ресурсов. |
| Управление | Централизованное через FMC (Firepower Management Center). Сложнее в начальной настройке, но мощнее. | Локальный веб-интерфейс или FortiManager. Более дружелюбен для быстрых настроек “из коробки”. | Требует развертывания сервера управления и агентов на конечных точках. |
| Качество IPS и аналитики | Высокое. Интеграция с Talos обеспечивает быстрое закрытие уязвимостей нулевого дня. | Хорошее. FortiGuard Labs также предоставляет качественные обновления, но детализация логов может уступать Cisco. | Зависит от качества железа. Программный IPS может сильно нагружать CPU общего назначения. |
| Стоимость владения (TCO) | Выше начальная стоимость и стоимость продления лицензий. Высокая ценность для сложных сетей. | Ниже начальная стоимость. Часто выигрывает по соотношению цена/производительность для простых задач. | Зависит от количества рабочих станций. Может быть выгодно для очень маленьких офисов без выделенного ИТ-специалиста. |
| Поддержка и доступность в РФ | Официальная поддержка ограничена санкционными рисками. Требуется работа через партнеров с параллельным импортом или остатками складов. | Аналогичная ситуация. Оборудование доступно, но вопросы гарантийного обслуживания и обновления лицензий требуют тщательной проверки поставщика. | Российский вендор. Полная юридическая и техническая поддержка, соответствие требованиям ФЗ-152 и приказам ФСТЭК. |
Из таблицы видно, что выбор зависит не только от технических параметров, но и от стратегических рисков. Если для вашей компании критично наличие официальной технической поддержки от производителя на территории РФ и соответствие требованиям импортозамещения, стоит рассмотреть отечественные решения (например, на базе InfoWatch или Kaspersky). Однако, если задача стоит в обеспечении максимального уровня технологической защиты глобальных угроз и у вас есть квалифицированные специалисты, способные обслуживать оборудование без прямой связи с вендором, Устройство Cisco Firepower 1010 NGFW остается одним из лидеров по качеству фильтрации и аналитики.
Мы видели ситуации, когда компании переходили с Fortinet на Cisco из-за необходимости более детального аудита трафика для расследования инцидентов. Логи Cisco более структурированы и информативны для форензики (компьютерной криминалистики). С другой стороны, для простых офисов с ограниченным бюджетом Fortinet может предложить более высокую пропускную способность за те же деньги.
Часто задаваемые вопросы (FAQ)
Требуется ли специальная лицензия для обновления сигнатур IPS?
Да, абсолютно. Устройство поставляется с базовой функциональностью, но базы данных угроз (VDB), правила IPS и категории URL-фильтрации требуют активной подписки (Smart License). Без продленной лицензии устройство превращается в обычный статический фаервол, не защищающий от новых вирусов и эксплойтов. Срок лицензии обычно составляет 1, 3 или 5 лет. При покупке оборудования на вторичном рынке обязательно проверяйте возможность переноса лицензии или необходимость покупки новой.
Можно ли использовать Firepower 1010 как основной Wi-Fi контроллер?
Нет, Firepower 1010 не является контроллером беспроводной сети (WLC). Он может выступать как шлюз безопасности для Wi-Fi трафика, но для управления точками доступа Cisco Meraki или Cisco Aironet вам потребуется отдельный контроллер или облачная панель управления. Попытка возложить функции управления Wi-Fi на NGFW приведет к несовместимости протоколов и отсутствию необходимого функционала.
Как устройство справляется с нагрузкой при включенном SSL-дешифровании?
SSL-дешифрование — самая ресурсоемкая операция. На Firepower 1010 при полном включении инспекции HTTPS пропускная способность может снизиться до 50-100 Мбит/с реального полезного трафика. Мы рекомендуем настраивать политики дешифрования выборочно: не расшифровывать трафик банковских систем, медицинских порталов и других ресурсов, где это запрещено политикой конфиденциальности или технически сложно, но обязательно расшифровывать трафик неизвестных или подозрительных категорий. Использование списков исключений (Exemption List) критически важно для сохранения производительности.
Что делать, если вендор не может предоставить официальную гарантию в России?
Это реалии текущего рынка. Если вы покупаете оборудование через партнеров, занимающихся параллельным импортом, гарантия обеспечивается самим продавцом (магазинная гарантия), а не производителем Cisco Systems. Перед покупкой запросите письменные условия гарантийного обслуживания: сроки замены оборудования (RMA), наличие подменного фонда и условия возврата. Также рассмотрите возможность закупки оборудования с запасом (cold spare), чтобы в случае выхода из строя основного устройства вы могли оперативно заменить его самостоятельно, не дожидаясь ремонта.
Рекомендации по закупке и внедрению
Покупка сетевого оборудования класса Enterprise — это не транзакция, а процесс. Чтобы инвестиция в Устройство Cisco Firepower 1010 NGFW оправдала себя, следуйте нашему чек-листу перед оформлением заказа:
- Аудит текущей пропускной способности: Замерьте пиковую нагрузку вашего интернет-канала за последний месяц. Если пик превышает 300 Мбит/с, модель 1010 может стать узким местом при включении всех функций безопасности. Рассмотрите старшую модель 1120 или серию 2100.
- Проверка совместимости лицензий: Убедитесь, что выбранный поставщик может активировать Smart Licenses в вашем регионе или предлагает оборудование с уже предоплаченным сроком подписки. Работа без обновлений баз данных угрозами равна их отсутствию.
- Планирование резервирования: Поскольку модель 1010 не поддерживает полноценную кластеризацию Active-Active для распределения нагрузки, критически важным узлам рекомендуется иметь холодный резерв (запасное устройство в коробке) или настроить быструю процедуру замены.
- Квалификация персонала: Интерфейс настройки Firepower (через FMC) сложнее, чем у домашних роутеров. Убедитесь, что ваши сетевые инженеры прошли обучение или имеют опыт работы с экосистемой Cisco Secure. Ошибки в настройке NAT и правил доступа могут парализовать работу офиса.
- Юридические аспекты: Проверьте оборудование на наличие необходимых сертификатов (если требуется для вашей отрасли, например, ФСБ или ФСТЭК для госсектора). Для коммерческого сектора достаточно понимания рисков использования оборудования иностранного производства в текущих геополитических условиях.
Внедрение NGFW — это шаг к зрелой модели безопасности. Это не просто “коробка”, которую можно включить и забыть. Это инструмент, требующий тонкой настройки и постоянного мониторинга. Однако именно такой подход позволяет реально противостоять современным киберугрозам, а не просто создавать иллюзию защиты.
Если вы столкнулись с необходимостью защиты распределенной сети филиалов или ищете надежное решение для головного офиса малого предприятия, правильный выбор платформы и партнера по внедрению определит эффективность вашей обороны на годы вперед. Не экономьте на этапе проектирования — исправление архитектурных ошибок после внедрения стоит в десятки раз дороже.
Выбор надежного поставщика в текущих условиях играет не меньшую роль, чем выбор самого оборудования. ООО «Квантум Юниверс Системс» — профессиональная высокотехнологичная компания, специализирующаяся на экспорте и поставках сетевого и серверного оборудования. С момента основания в 2019 году мы зарекомендовали себя как международный дистрибьютор, предлагающий комплексные IT-решения: от проектирования сетевой топологии и организации структурированных кабельных систем до интеграции серверных помещений.
Наш портфель включает оборудование ведущих мировых брендов, таких как Cisco, Huawei, H3C, Lenovo, HP/HPE и Ruijie. Мы понимаем специфику работы с оборудованием Cisco в современных реалиях и предлагаем клиентам не просто товар, а полное сопровождение сделки. Наши сертифицированные инженеры проводят многоуровневую проверку качества и тестирование совместимости оборудования перед отправкой, что минимизирует риски получения некондиционного товара. Благодаря отлаженной международной логистике, мы обеспечиваем своевременную и безопасную доставку заказов в любую точку мира, включая сложные маршруты параллельного импорта.
Мы не являемся производителем, но наш подход к контролю качества и техническая экспертиза на всех этапах — от предпродажного консультирования до постгарантийного обслуживания — позволяют нам гарантировать надежность поставляемых решений. Выбирая «Квантум Юниверс Системс», вы получаете партнера, который поможет оценить риски, подобрать оптимальную конфигурацию Cisco Firepower 1010 под ваши задачи и обеспечить бесперебойную работу вашей инфраструктуры.
Для получения консультации по подбору конфигурации, проверке совместимости с вашей текущей инфраструктурой и обсуждению условий поставки оборудования, пожалуйста, свяжитесь с нашими специалистами. Мы поможем оценить риски и подобрать оптимальное решение для ваших задач.